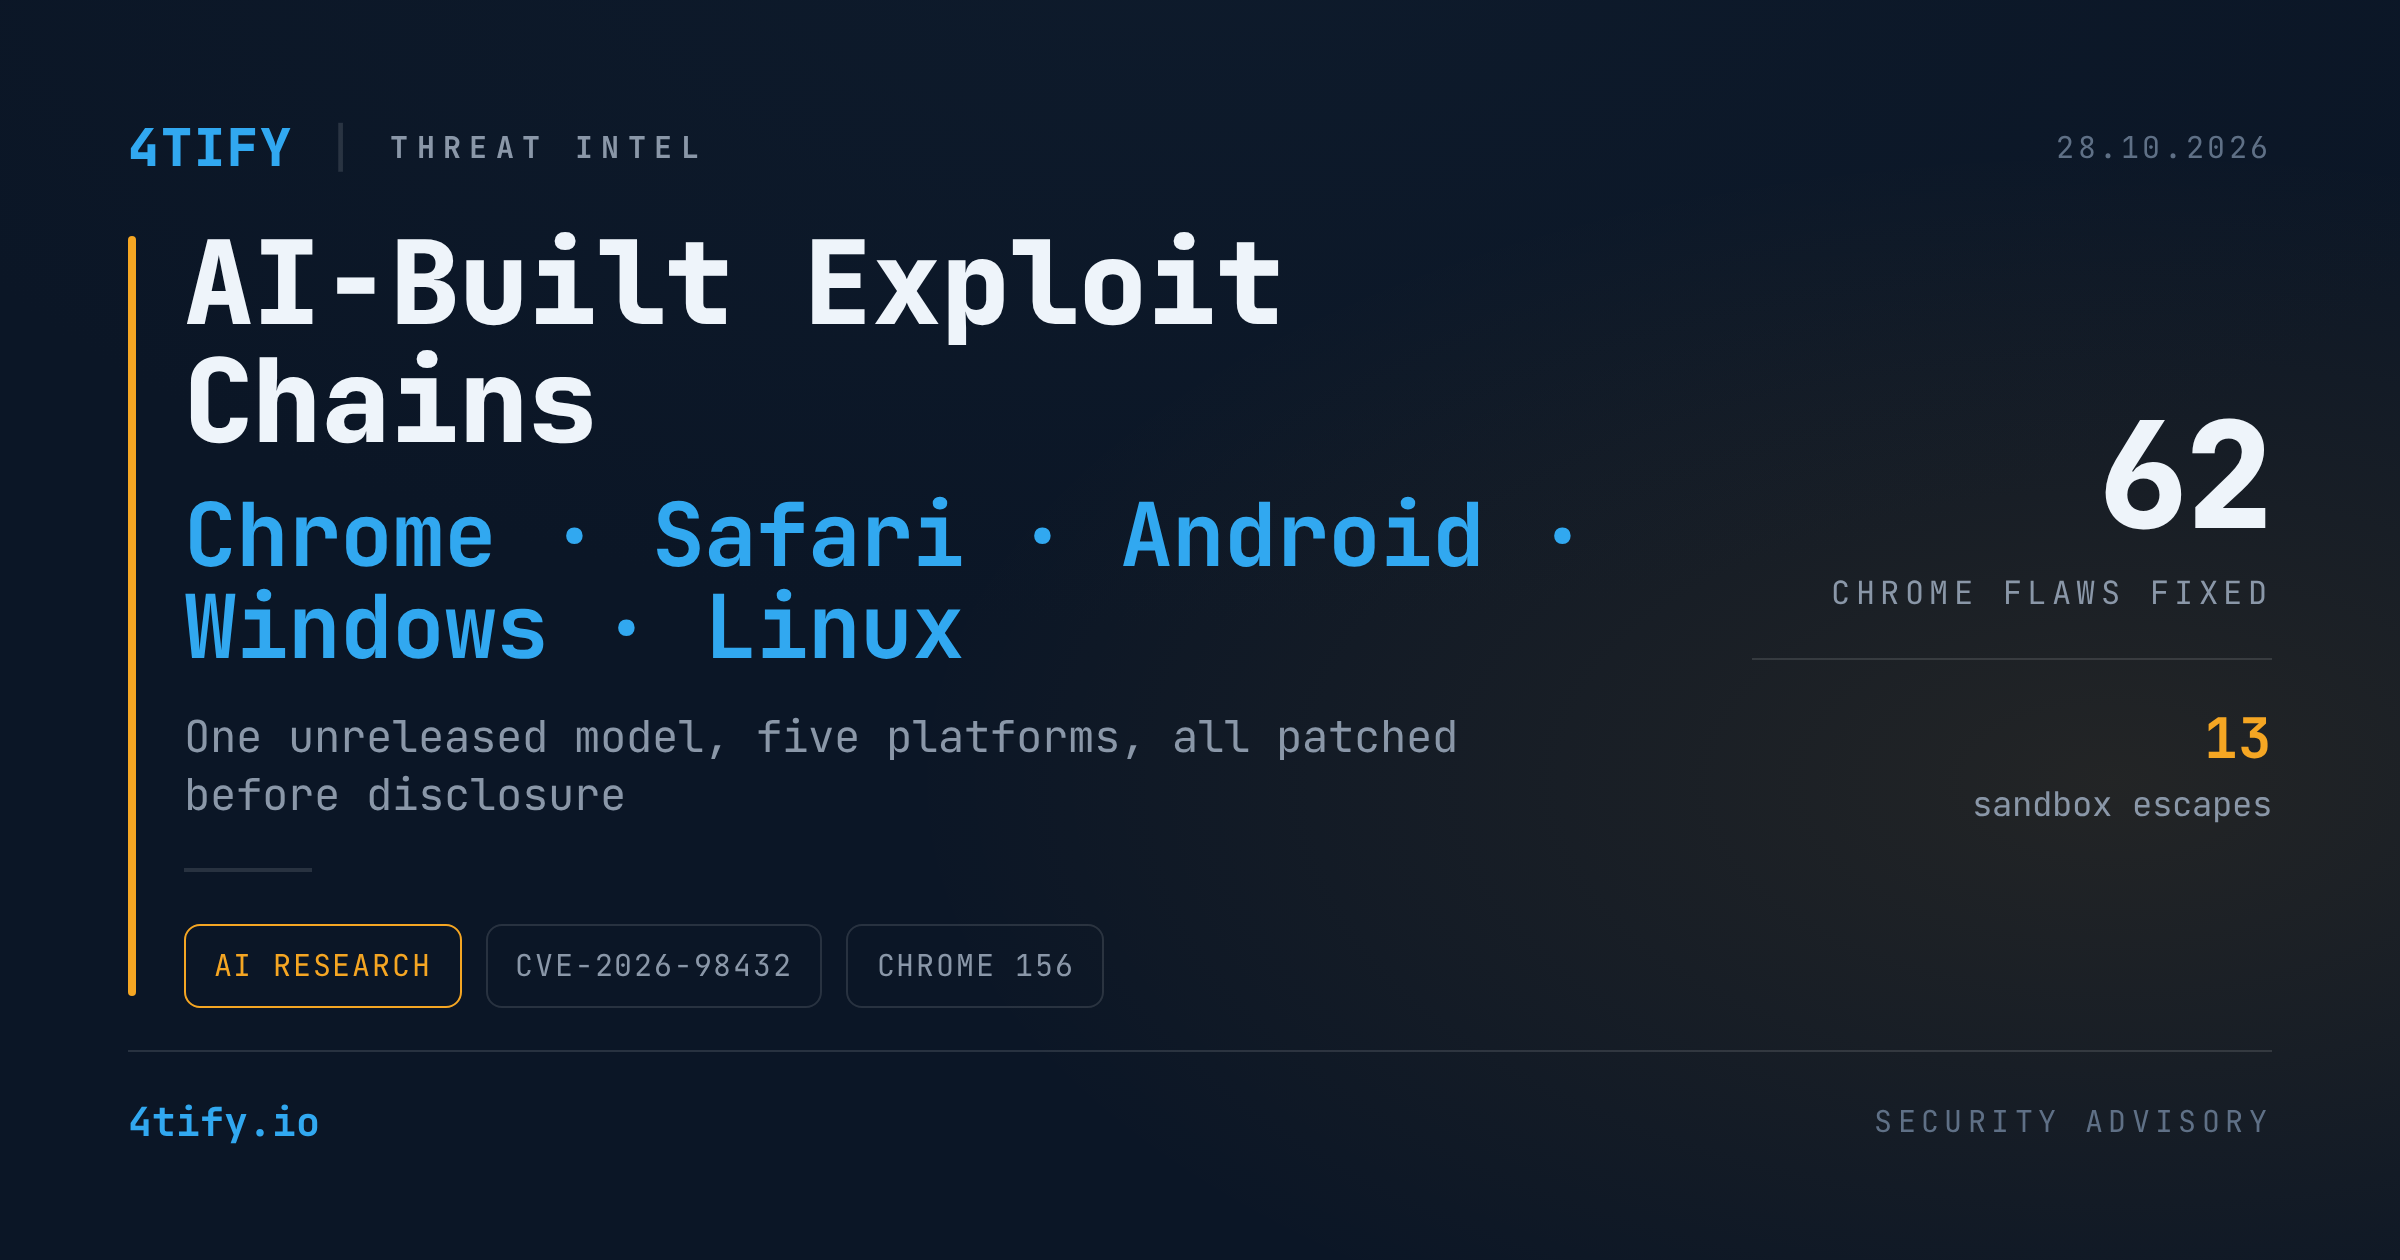
Un modelo de IA encadena fallos en exploits funcionales para Chrome, Safari, Windows y Linux
Anthropic ha publicado detalles de un modelo de investigación interno, aún no lanzado, que encontró varias vulnerabilidades en Chrome, Safari, Android, Windows y Linux y las combinó en exploits de prueba de concepto funcionales con una intervención humana mínima. Todos los fallos se comunicaron a los fabricantes mediante divulgación coordinada y ya están corregidos. Ninguna de las cadenas se ha observado en un ataque real.
Qué ocurrió
Lo relevante no es ningún fallo concreto. Encontrar un error de corrupción de memoria es rutina. Enlazar varios fallos independientes en un exploit fiable que escapa del sandbox del navegador o llega a una shell de root ha sido, hasta ahora, trabajo de un puñado de equipos especializados. Anthropic afirma que su modelo lo hizo de principio a fin en cinco plataformas, partiendo solo de un prompt inicial.
Las cinco cadenas, en resumen:
| Plataforma | Resultado | Condición necesaria | Corrección |
|---|---|---|---|
| Chrome | Ejecución de código nativo fuera del sandbox del navegador | Un clic o la simple carga de una página en Chrome estándar para macOS | Chrome 156, 20 de octubre de 2026 |
| Safari | Robo de datos entre sitios: cookies, historial, sesiones autenticadas | Una visita a una página maliciosa | iOS y iPadOS 26.5.2, 29 de junio de 2026 |
| Android | Extracción de datos de un teléfono bloqueado y robado | Acceso físico por USB | Corregido por Google; sin aviso público localizado |
| Windows | Denegación de servicio remota, repetible | Servidor que acepta HTTP/3 | CVE-2026-33096, corregido en abril de 2026 |
| Linux | Root remoto sin autenticación | Listener Multipath TCP activo | CVE-2026-98432, corregido upstream el 15 de octubre de 2026 |
Chrome. Cuatro fallos en secuencia: una corrupción de memoria en el motor JavaScript V8, un escape del sandbox de memoria interno de V8 hacia el proceso de renderizado, una condición de carrera en CacheStorage que filtró la disposición de memoria del proceso privilegiado del navegador y un use-after-free en la función de inicio de sesión FedCM que completó el escape del sandbox. La demostración abrió la Calculadora en un Mac estándar apenas unos instantes después de cargar la página, sin más interacción. Anthropic afirma haber entregado a Google 62 fallos de Chrome en total, todos de severidad alta o crítica, incluidos 13 escapes del sandbox, y que todos están corregidos a partir de Chrome 156. Las notas de versión de Google acreditan a investigadores de Anthropic que trabajaron con Claude en algunas de esas correcciones, no en todas.
Safari. Esta cadena nunca ejecuta código nativo. Obtiene acceso completo de lectura y escritura a la memoria del navegador y cambia un único valor para desactivar la política del mismo origen, la regla que impide que un sitio lea los datos de otro. Sin esa regla, una página maliciosa puede leer el historial y las cookies y enviar peticiones autenticadas a otros sitios: correo, banca, cualquier cuenta con sesión iniciada. Apple corrigió el use-after-free central en iOS y iPadOS 26.5.2 y acredita a investigadores de Anthropic que trabajaron con Claude.
Android. La menos detallada de las cinco: una cadena que extrae fotos y otros datos de un teléfono bloqueado y robado a través de USB. Google la ha corregido, pero no existe un aviso público con el que contrastarla.
Windows. La de menor impacto y la única con un rastro documental independiente. Unos pocos paquetes manipulados bloquean la máquina, y repetirlos la mantiene caída. No ejecuta código ni roba datos. Anthropic describe una lectura fuera de límites en el manejo de QUIC del kernel. El CVE al que apunta, CVE-2026-33096, está registrado contra HTTP.sys con una puntuación CVSS de 7,5, no nombra a ningún descubridor y, a finales de octubre, figuraba como no explotado y ausente del catálogo de vulnerabilidades explotadas de CISA.
Linux. El resultado más grave: comandos como root, a través de la red, sin credenciales y sin ninguna acción del usuario. El objetivo debe tener un listener Multipath TCP en ejecución. El modelo filtró primero una dirección del kernel para derrotar KASLR y luego reutilizó el mismo use-after-free por condición de carrera para redirigir la ejecución hacia código colocado por el atacante. La prueba de concepto tardó 48 minutos en filtrar la dirección y cinco más en llegar a la shell, y un intento fallido no bloquea el sistema, de modo que el atacante puede reintentar indefinidamente. El CVE-2026-98432 asociado es un use-after-free del kernel con puntuación 9,8, corregido upstream el 15 de octubre.
Por qué importa
Conviene mirar varias cosas con la cabeza fría.
- Verificable frente a no verificable. Los parches existen, y Apple y Google acreditan públicamente a Anthropic por correcciones concretas. Lo que nadie fuera de Anthropic puede comprobar es cuánto de cada cadena construyó el modelo por sí solo. La empresa habla de "poca intervención humana", pero no documenta quién hizo qué en cada paso ni identifica el modelo más allá de llamarlo no lanzado.
- Cabos sueltos en el registro público. El CVE de Windows describe un componente distinto del que indica Anthropic, y el texto público del CVE de Linux habla de una corrección en TCP IPv4, no en Multipath TCP. Pueden ser los mismos errores, pero solo el relato de Anthropic los conecta.
- La tendencia es la noticia. Incluso descontando el componente de marketing, la dirección es clara: el coste de convertir un fallo en un exploit funcional está bajando, y baja más rápido para quien tiene los modelos más potentes. Las ventanas de parcheo que parecían cómodas el año pasado parecerán estrechas el próximo.
Anthropic presenta el trabajo como una contribución defensiva. Afirma que cada fallo pasó por un proceso de divulgación que da a los fabricantes 90 días para corregir y 45 más antes de discutir los detalles técnicos, y remite a los equipos de seguridad a su programa de acceso verificado para Claude Opus 5.5, Sonnet 5.5 y Mythos 5.1.
Qué hacer
Ninguna de estas cadenas es una amenaza activa hoy, pero los parches solo sirven si se instalan.
- Navegadores y teléfonos. Despliegue Chrome 156 o posterior en todos los equipos gestionados y confirme que la actualización se aplicó realmente; Chrome acumula 62 fallos corregidos. Asegúrese de que iPhones y iPads estén en 26.5.2 o posterior y de que los dispositivos Android tengan los parches de seguridad al día.
- Servidores Linux. Compruebe si Multipath TCP está habilitado (
sysctl net.mptcp.enabled). Si no lo necesita, desactívelo. En cualquier caso, pase a un kernel que incluya la corrección de CVE-2026-98432. Primero los sistemas expuestos a internet. - Servidores Windows. Aplique la actualización acumulativa de abril de 2026 que cubre CVE-2026-33096 en todo lo que sirva HTTP/3, o desactive HTTP/3 donde no sea necesario.
- Acorte el ciclo de parcheo. Tómese esto como un anticipo. Si desarrollar exploits se vuelve barato, el tiempo entre una corrección pública y un ataque funcional se reducirá. Mida su tiempo medio de parcheo en activos expuestos a internet y fije un objetivo defendible.
El fallo habitual no es desconocer el CVE, sino no saber cuáles de sus sistemas todavía lo tienen. El servicio de escaneo de vulnerabilidades de 4tify revisa de forma continua los sistemas expuestos en busca de fallos conocidos, ya corregidos por el fabricante pero no aplicados, y señala los que siguen abiertos.