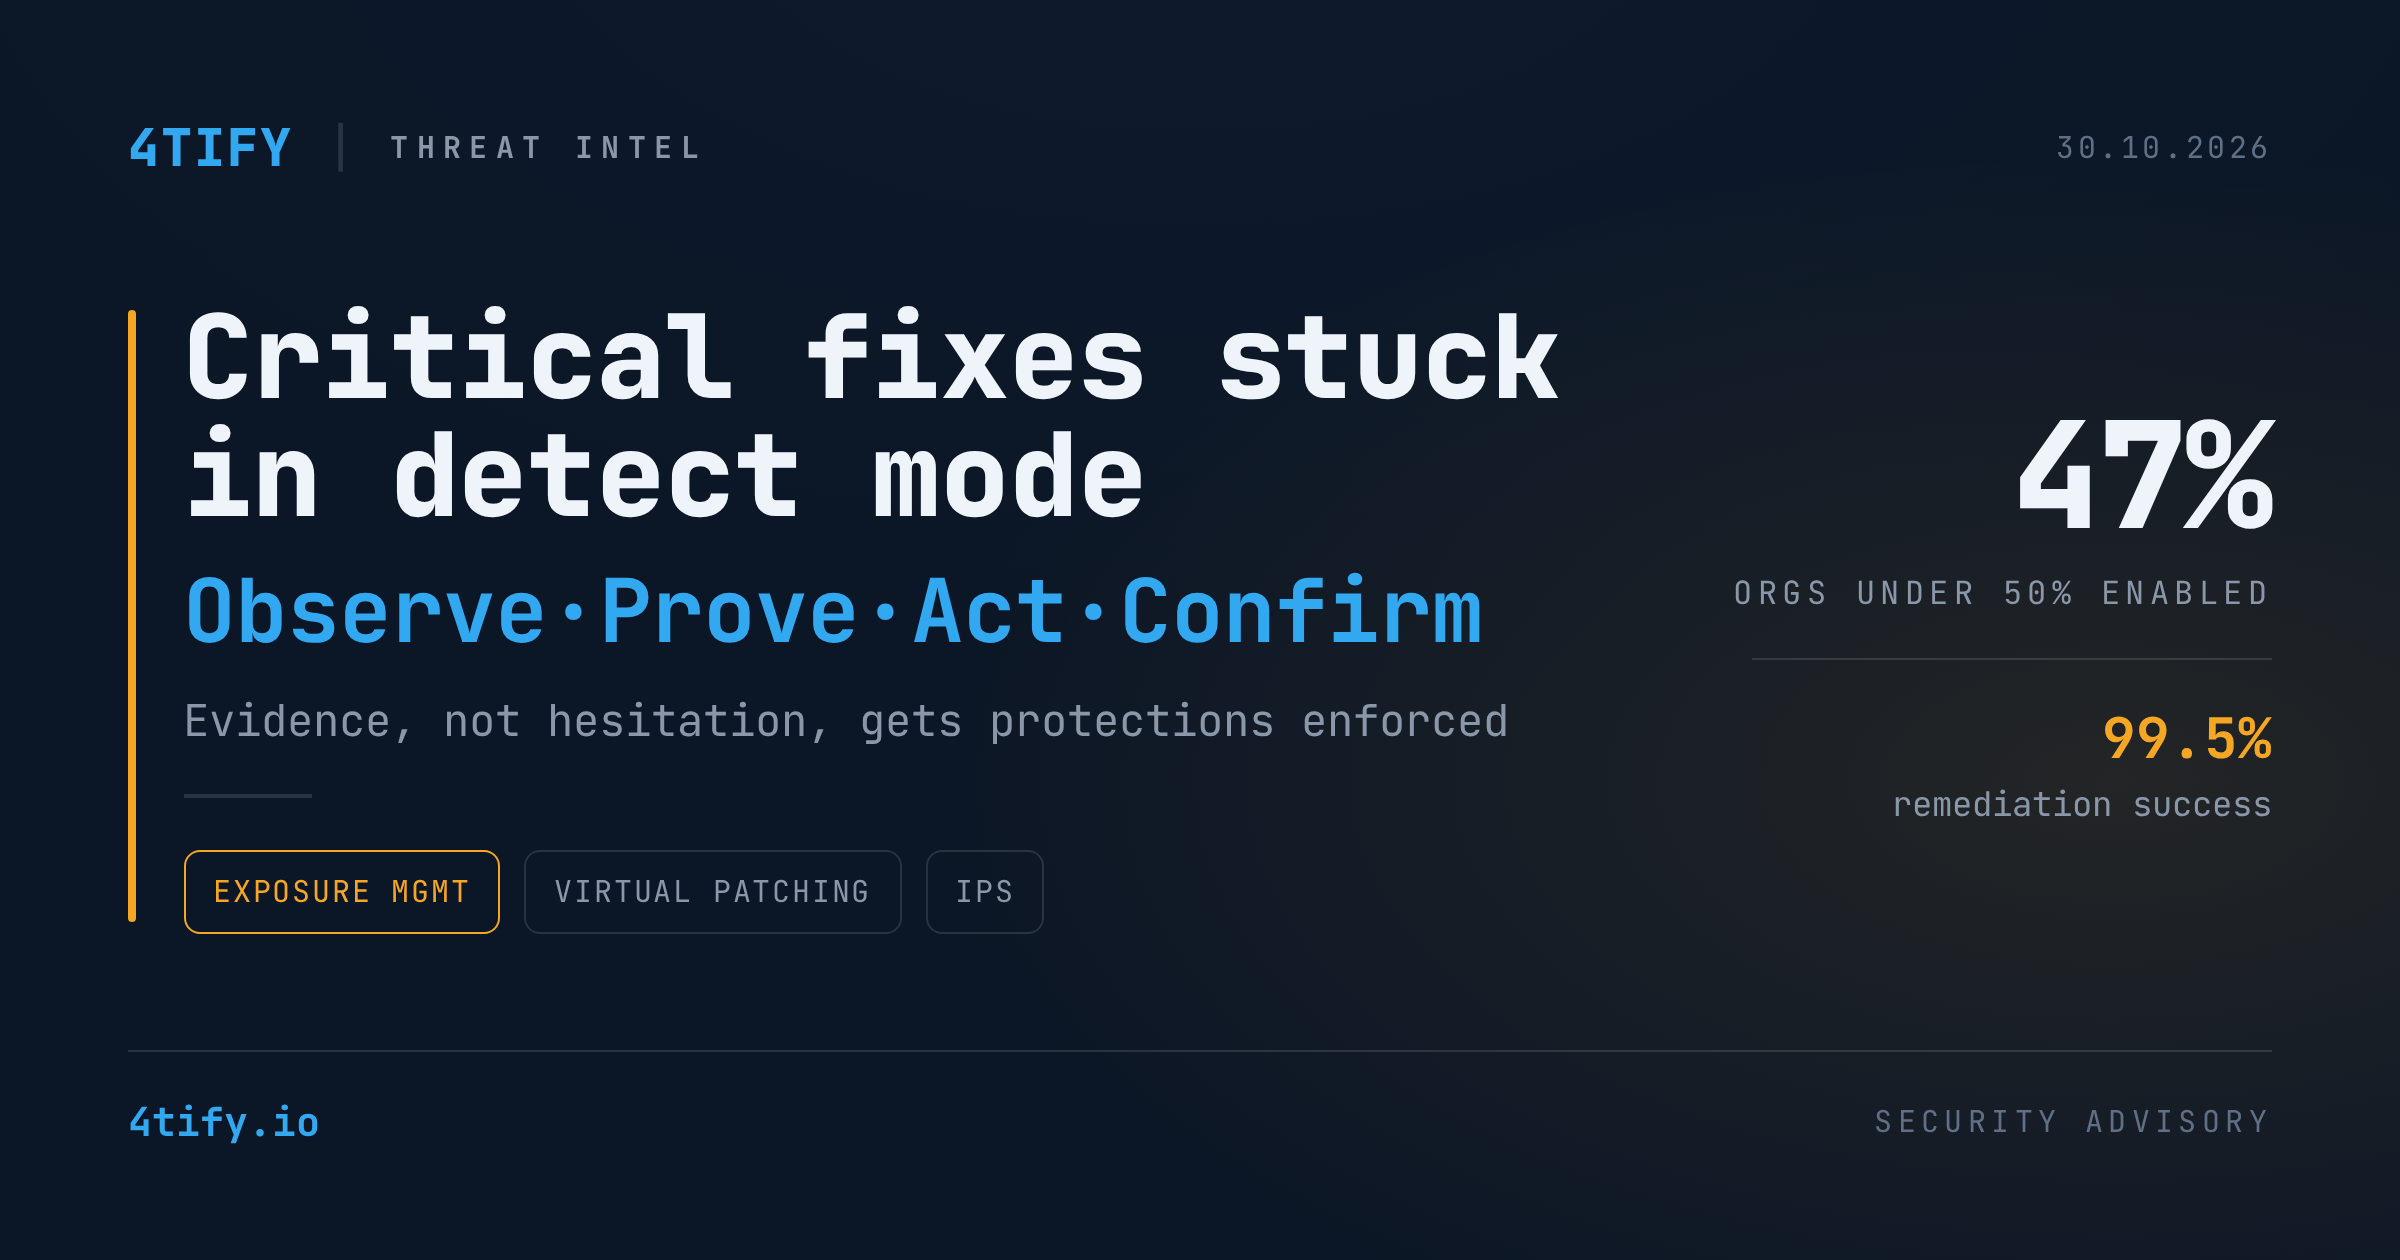
¿Correcciones críticas atascadas en modo detección? Un ciclo de cuatro pasos las lleva a producción
Llega una alerta crítica, la corrección ya se conoce y aun así el ticket se queda en la cola durante días. Rara vez el freno es el equipo de seguridad. Es el lado de operaciones pidiendo pruebas de que el cambio no tumbará algo de lo que depende el negocio.
El problema: protección que se tiene pero no se aplica
La mayoría de las organizaciones ya posee más protección de la que usa. Las firmas de prevención de intrusiones (IPS) están desactivadas o solo en modo detección, las políticas de endurecimiento de endpoints esperan una ventana de cambio y las líneas base de los sistemas operativos se desvían mientras los equipos sopesan falsos positivos, capacidad de inspección y continuidad del negocio. En una medición realizada sobre un conjunto amplio de entornos corporativos, casi la mitad de las organizaciones tenía habilitado menos del 50 por ciento de las protecciones que ya tenía disponibles.
La duda es razonable. Una regla IPS puede bloquear tráfico legítimo. Un cambio en el cortafuegos puede interrumpir un servicio. Una política de endpoint puede romper justo la aplicación que nadie se atreve a tocar. Sin evidencia, "déjalo en detección" siempre es la respuesta segura para hoy. Y la política se desvía: una configuración ajustada a las amenazas y al tráfico de su primera semana luce muy distinta tras cinco años de aplicaciones nuevas, segmentos nuevos y excepciones que nunca caducaron, hasta que nadie en el equipo recuerda por qué existe una regla.
El ciclo Observar, Probar, Actuar, Confirmar
La remediación segura sustituye esa duda por evidencia, que recorre cuatro etapas con una puerta de revisión allí donde la organización la exige.
- Observar. Parte de los datos que la pila de seguridad y de TI ya produce: hallazgos de vulnerabilidades, tráfico IPS, utilización de los dispositivos, estado de las políticas de endpoint e instantáneas de configuración. Juntos muestran el contexto que rodea al cambio propuesto.
- Probar. Valida el cambio de la forma que corresponde a cada tecnología. Ejecuta la firma IPS en modo detección sobre tráfico de producción para medir falsos positivos y carga antes de pasarla a prevención. Despliega un cambio de endurecimiento del sistema operativo en un grupo piloto y vuelve a comprobar cada host después. Compara la configuración de los endpoints con la línea base de endurecimiento del propio fabricante.
- Actuar. Tras la revisión y la aprobación, empuja el cambio a través del sistema que ya gobierna ese control: el servidor de gestión de seguridad para IPS, la infraestructura existente de gestión de parches para el endurecimiento, la API del fabricante para los ajustes de endpoint compatibles. Sin herramientas nuevas, solo las tecnologías ya desplegadas.
- Confirmar. Verifica que la protección está realmente activa. Una instalación de política exitosa demuestra que la regla IPS llegó a aplicarse. Una comprobación en el host demuestra que el cambio de endurecimiento se mantuvo. Los registros de ejecución muestran quién ejecutó qué, cuándo, contra qué exposición, y qué acciones fallaron o siguen pendientes.
La decisión pasa a ser específica de tu entorno. Seguridad explica la protección que espera. Los responsables de infraestructura y de aplicaciones juzgan el efecto sobre los sistemas que operan. Ambas partes deciden juntas, con hechos y no con miedo.
Por qué importa
Parchear corrige la vulnerabilidad de fondo, pero las pruebas, la coordinación y los calendarios de despliegue pueden dejar una ventana de días o semanas antes de que el parche llegue a producción. Una firma IPS existente o un parche virtual puede cerrar la ruta de explotación relevante durante esa ventana, siempre que alguien sepa que existe y si está inactiva, en modo detección o ya aplicada. Correlacionar los datos de vulnerabilidades con la cobertura de controles responde a esa pregunta y divide el atraso en dos colas claras: protecciones candidatas a validación y activación, y exposiciones sin control compensatorio que necesitan un parche urgente u otra acción.
Los resultados medidos avalan el método. En las organizaciones observadas, las acciones de remediación registraron una tasa de éxito del 99,5 por ciento. En un solo mes, las protecciones aplicadas de esta forma bloquearon después más de 700 millones de ataques, de los cuales 21 millones se detuvieron en las primeras 24 horas tras el cambio.
Una salvedad debe constar en cada registro de remediación: un control compensatorio provisional no es una corrección permanente. Una ruta de explotación bloqueada reduce la exposición, pero la vulnerabilidad sigue ahí y sigue necesitando seguimiento.
Qué hacer
- Inventaria las protecciones que ya posees y clasifica cada una como apagada, solo detección o aplicada. La brecha suele ser mayor de lo esperado.
- Relaciona las vulnerabilidades abiertas con los controles que pueden cubrirlas, para que cada hallazgo crítico tenga o bien un control compensatorio activo o bien una fecha límite explícita de parche.
- Prueba antes de aplicar: medición en modo detección para los controles de red, grupos piloto para el endurecimiento, comparación con la línea base para los endpoints.
- Mantén la aprobación y la ejecución en el mismo flujo de trabajo, con registro de usuario, marca de tiempo y exposición afectada.
- Trata "confirmado" como evidencia, no como un estado del ticket. Mide lo que el control bloqueó después de aplicarse.
- Registra las protecciones provisionales por separado de las correcciones permanentes y mantén la tarea de parcheo abierta hasta completarla.
Aquí es también donde el escaneo periódico de vulnerabilidades se gana su lugar en el ciclo. Un escaneo independiente antes y después del cambio muestra si la exposición se cerró de verdad, y no solo si un ticket se marcó como resuelto. Nuestro equipo ofrece este tipo de escaneo como servicio continuo, de modo que el paso de confirmación nunca dependa de que alguien se acuerde de comprobarlo.