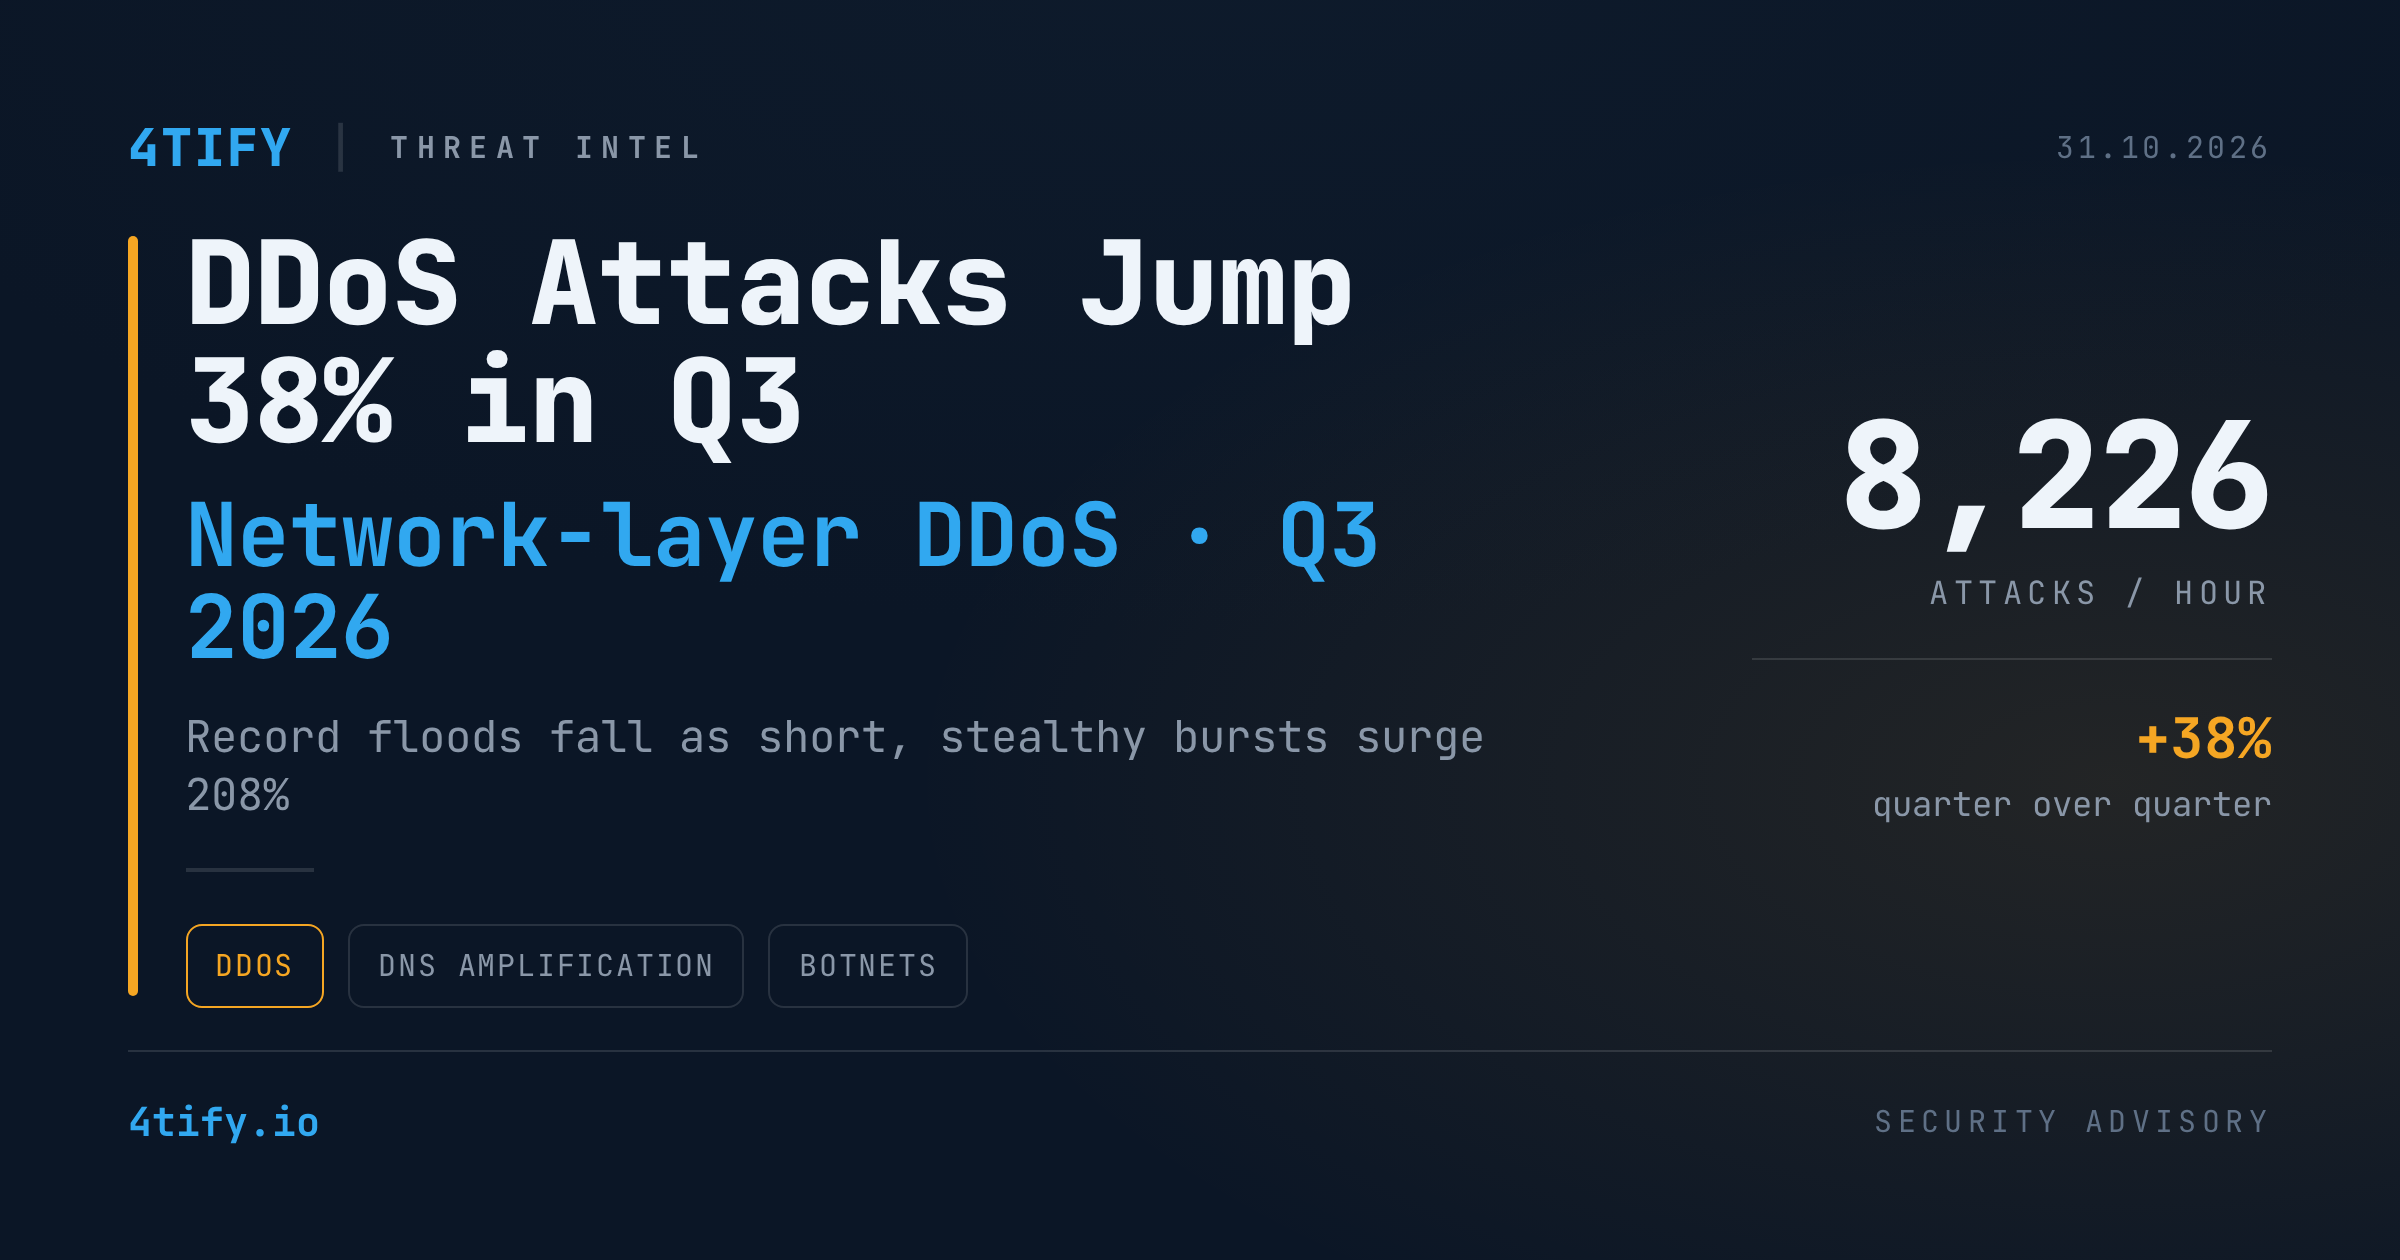
Los ataques DDoS crecen un 38% en el T3 de 2026 y dominan las ráfagas cortas y discretas
La actividad DDoS a nivel de red alcanzó un nuevo máximo en el tercer trimestre de 2026. La telemetría de una de las mayores redes de mitigación muestra unos 8.226 ataques de capa de red (L3) por hora, alrededor de 197.400 al día, o un ataque nuevo cada 0,44 segundos.
Qué ha pasado
- En el T3 de 2026 se mitigaron 18,2 millones de ataques DDoS de capa de red, frente a 13,2 millones en el T2 y 10,0 millones en el T1. Es un aumento del 38% intertrimestral.
- A eso se suman 14,4 billones de peticiones HTTP maliciosas en la capa de aplicación.
- Buena parte del crecimiento procede de los servicios de DDoS por encargo ("booters" y "stressers"), que permiten a casi cualquiera alquilar un ataque por el precio de una suscripción.
- Los ataques cortos y de bajo ancho de banda (menos de 10 minutos y menos de 1 Gbps) aumentaron un 208%.
- Los ataques hipervolumétricos de más de 1 Tbps cayeron un 69%, de 805 en el T2 a 251 en el T3. El descenso se debe probablemente a las operaciones policiales de marzo contra las botnets AISURU, KimWolf, JackSkid y Mossad. Aun así, la amenaza no ha desaparecido: ya están surgiendo variantes nuevas como Dysphoria y Evooo1Bot.
Cambia el tipo de ataque
- Las inundaciones por reflexión CLDAP prácticamente han desaparecido: han pasado de cerca del 10% de los ataques de capa de red a una fracción de punto porcentual.
- La amplificación DNS se disparó un 215% y ya supone el 3,43% de los ataques de capa de red.
- Las inundaciones UDP genéricas han duplicado con creces su cuota, hasta cerca del 31%.
- Las inundaciones DNS se mantienen estables, en torno al 39%, y siguen siendo la categoría más grande.
Los sectores más atacados fueron medios, producción y edición, TI y servicios, juegos de azar y casinos, software y telecomunicaciones. EE. UU., China, Indonesia, Reino Unido y Turquía fueron los países más atacados. Canadá e Israel entraron en el top 10; en el caso de Canadá, por ataques contra empresas de comercio minorista, telecomunicaciones y marketing.
Por qué importa
Lo realmente relevante es el giro hacia ráfagas cortas de bajo ancho de banda. Un ataque que dura unos minutos y no supera 1 Gbps puede terminar antes de que una defensa activada manualmente o por umbrales llegue a reaccionar. Son baratos, fáciles de repetir e ideales para tumbar páginas de pago, inicios de sesión, APIs o servidores de juego en horas punta. Menos ataques récord no significa menos riesgo, sino ataques más frecuentes y pequeños dirigidos a los servicios de los que realmente depende tu negocio.
Qué hacer
- Coloca mitigación DDoS automática y siempre activa delante de cada servicio público. La protección bajo demanda es demasiado lenta para una ráfaga de tres minutos.
- Oculta tus servidores de origen. Asegúrate de que solo aceptan tráfico de tu proveedor de mitigación y de que ningún registro DNS, subdominio antiguo o registro de certificados revela su IP real.
- Refuerza el DNS. Cierra los resolvers abiertos, activa la limitación de tasa de respuestas y comprueba que tu DNS autoritativo tiene capacidad y redundancia suficientes.
- Restringe UDP. Bloquea o limita en el perímetro los servicios UDP que no necesitas (CLDAP, SSDP, Memcached, monitorización NTP), para que tu infraestructura tampoco pueda usarse como reflector.
- Alerta ante picos cortos. Ajusta la monitorización para detectar anomalías de menos de 10 minutos y ensaya con antelación un plan de respuesta DDoS con tus proveedores.
Casi todos estos pasos empiezan por saber exactamente qué expones en internet. Nuestro servicio de Attack Surface Management mapea de forma continua tus hosts públicos, subdominios, registros DNS y servicios abiertos, para que un servidor de origen olvidado o un servicio UDP expuesto se detecte antes de que alguien lo use en tu contra.