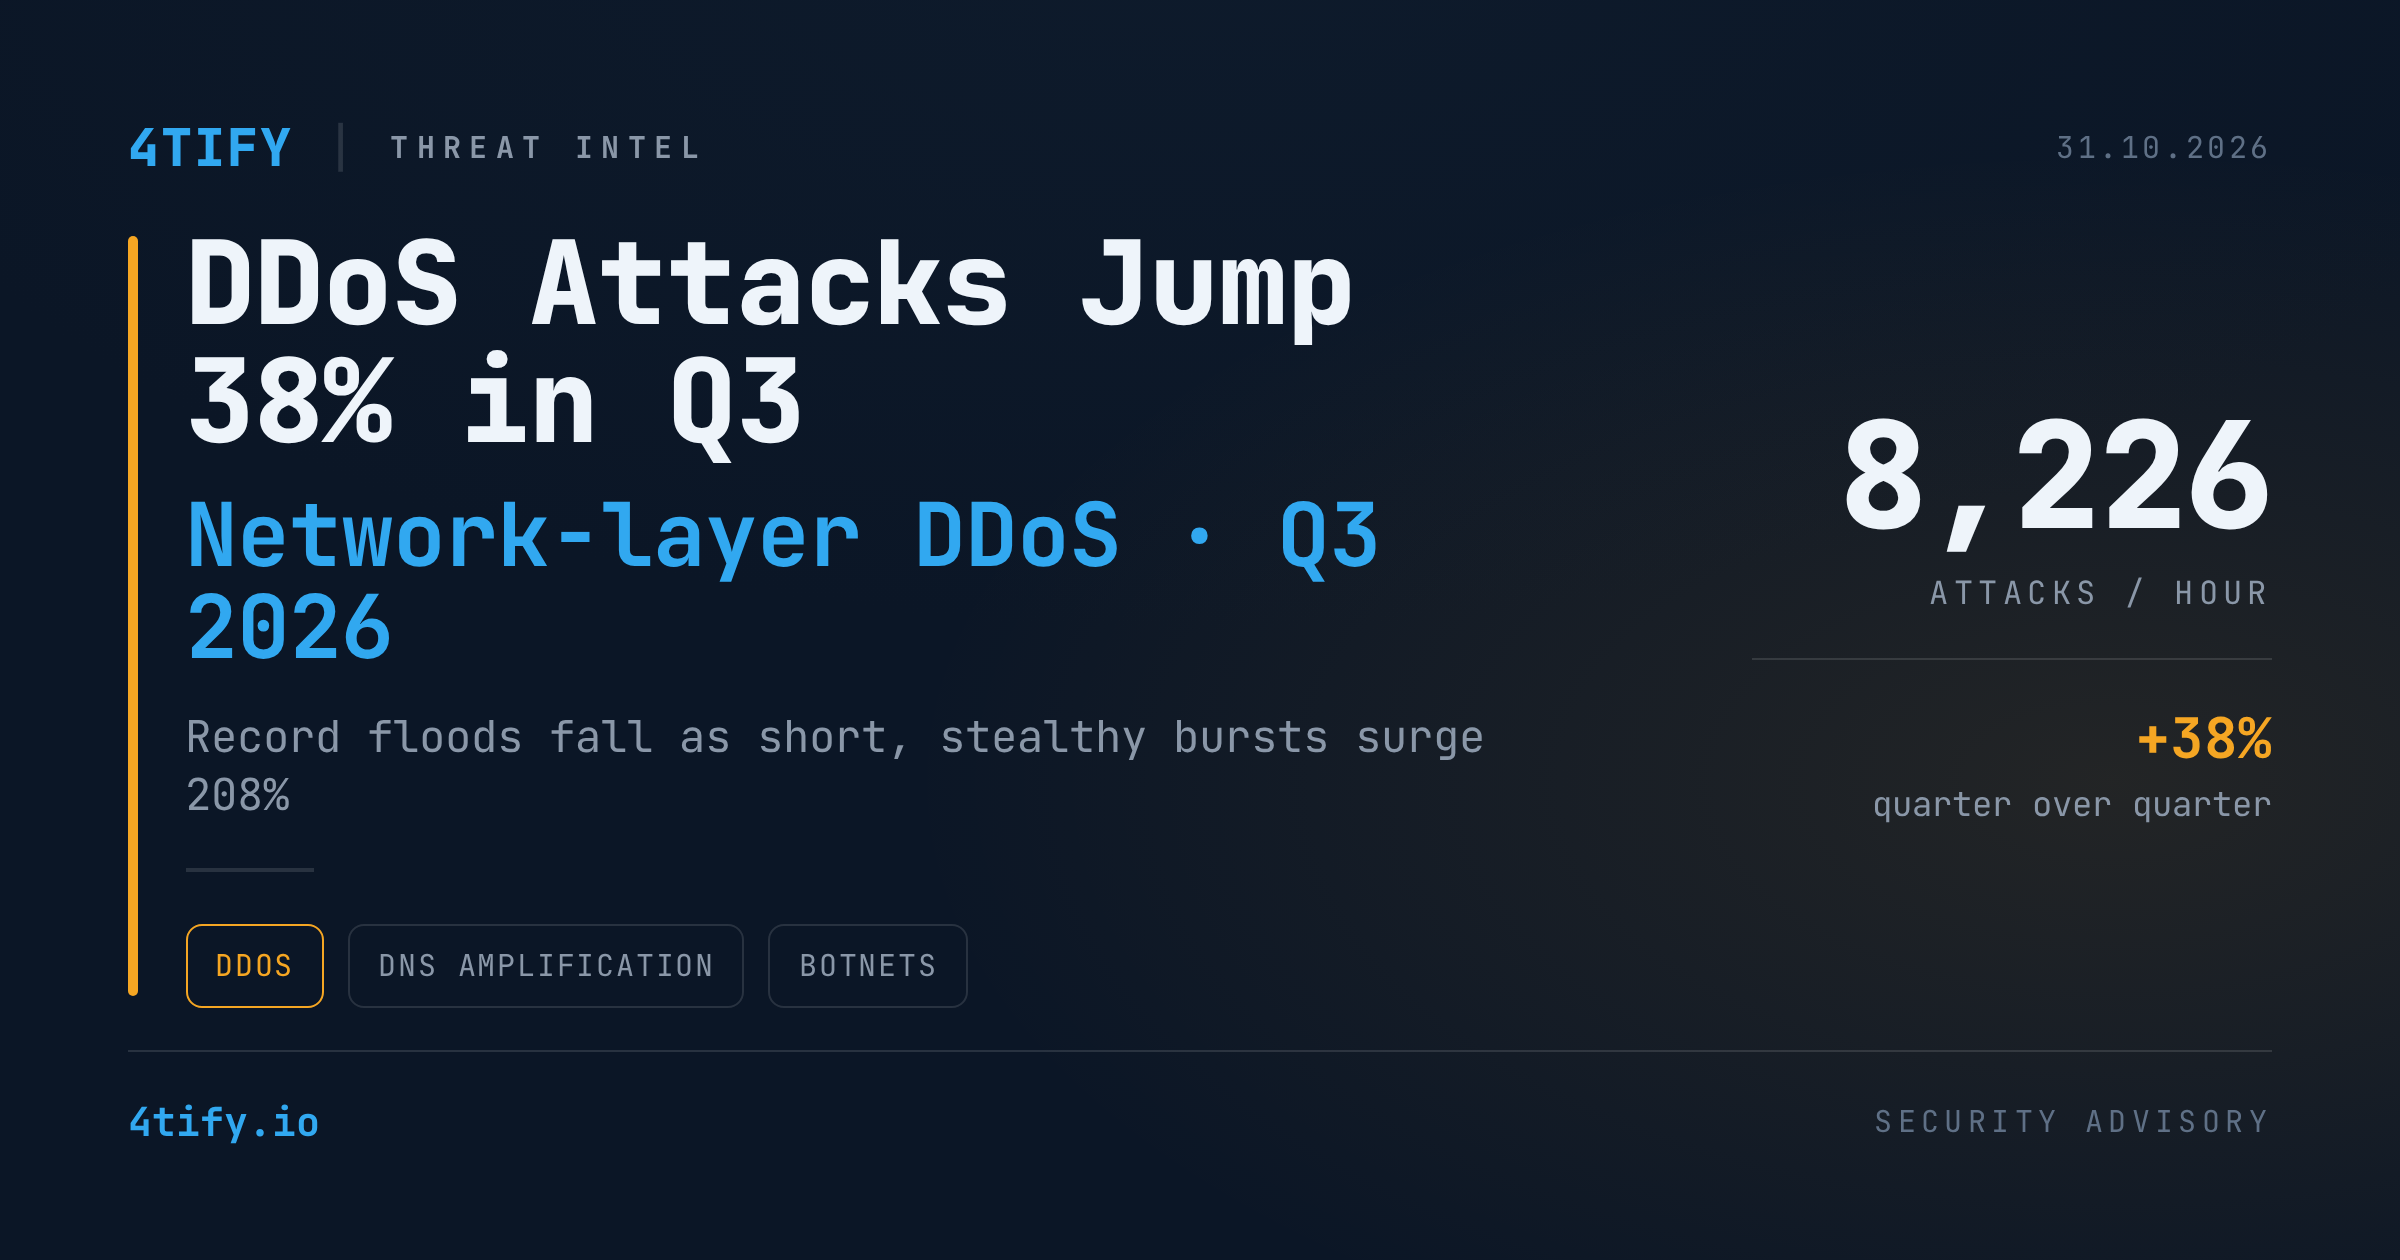
Ataques DDoS crescem 38% no 3.º trimestre de 2026 e as rajadas curtas e discretas dominam
A atividade DDoS ao nível da rede atingiu um novo máximo no terceiro trimestre de 2026. A telemetria de uma das maiores redes de mitigação mostra cerca de 8226 ataques de camada de rede (L3) por hora, ou seja, cerca de 197 400 por dia, ou um novo ataque a cada 0,44 segundos.
O que aconteceu
- No 3.º trimestre de 2026 foram mitigados 18,2 milhões de ataques DDoS de camada de rede, contra 13,2 milhões no 2.º trimestre e 10,0 milhões no 1.º. É uma subida de 38% face ao trimestre anterior.
- A isto somam-se 14,4 biliões de pedidos HTTP maliciosos na camada de aplicação.
- Grande parte do crescimento está ligada a serviços de DDoS por encomenda ("booters" e "stressers"), que permitem a praticamente qualquer pessoa alugar um ataque pelo preço de uma subscrição.
- Os ataques curtos e de baixa largura de banda (menos de 10 minutos e menos de 1 Gbps) cresceram 208%.
- Os ataques hipervolumétricos acima de 1 Tbps caíram 69%, de 805 no 2.º trimestre para 251 no 3.º. A descida deve-se provavelmente às operações policiais de março contra as botnets AISURU, KimWolf, JackSkid e Mossad. Mas a ameaça não desapareceu: já estão a surgir novas variantes, como Dysphoria e Evooo1Bot.
O tipo de ataque está a mudar
- As inundações por reflexão CLDAP praticamente desapareceram, passando de cerca de 10% dos ataques de camada de rede para uma fração de ponto percentual.
- A amplificação DNS disparou 215% e representa agora 3,43% dos ataques de camada de rede.
- As inundações UDP genéricas mais do que duplicaram a sua quota, para cerca de 31%.
- As inundações DNS mantiveram-se estáveis, em cerca de 39%, e continuam a ser a maior categoria.
Os setores mais visados foram media, produção e edição, TI e serviços, jogo e casinos, software e telecomunicações. EUA, China, Indonésia, Reino Unido e Turquia foram os países mais atacados. O Canadá e Israel entraram no top 10; no caso do Canadá, devido a ataques contra empresas de retalho, telecomunicações e marketing.
Porque é que isto importa
A grande novidade é a mudança para rajadas curtas de baixa largura de banda. Um ataque que dura poucos minutos e fica abaixo de 1 Gbps pode terminar antes de uma defesa acionada manualmente ou por limiares chegar a reagir. São baratos, fáceis de repetir e ideais para derrubar páginas de pagamento, autenticações, APIs ou servidores de jogos nas horas de maior tráfego. Menos ataques recorde não significa menos risco, significa ataques mais frequentes e mais pequenos dirigidos aos serviços de que o seu negócio realmente depende.
O que fazer
- Coloque mitigação DDoS automática e sempre ativa à frente de cada serviço público. A proteção a pedido é demasiado lenta para uma rajada de três minutos.
- Esconda os servidores de origem. Garanta que só aceitam tráfego do seu fornecedor de mitigação e que nenhum registo DNS, subdomínio antigo ou registo de certificados revela o seu IP real.
- Reforce o DNS. Feche resolvers abertos, ative a limitação de taxa de respostas e confirme que o DNS autoritativo tem capacidade e redundância suficientes.
- Restrinja o UDP. Bloqueie ou limite no perímetro os serviços UDP de que não precisa (CLDAP, SSDP, Memcached, monitorização NTP), para que a sua infraestrutura também não possa ser usada como refletor.
- Crie alertas para picos curtos. Ajuste a monitorização para detetar anomalias com menos de 10 minutos e ensaie com antecedência um plano de resposta a DDoS com os seus fornecedores.
Quase todos estes passos começam por saber exatamente o que expõe na internet. O nosso serviço de Attack Surface Management mapeia continuamente os seus hosts públicos, subdomínios, registos DNS e serviços abertos, para que um servidor de origem esquecido ou um serviço UDP exposto seja detetado antes de alguém o usar contra si.