Pe scurt
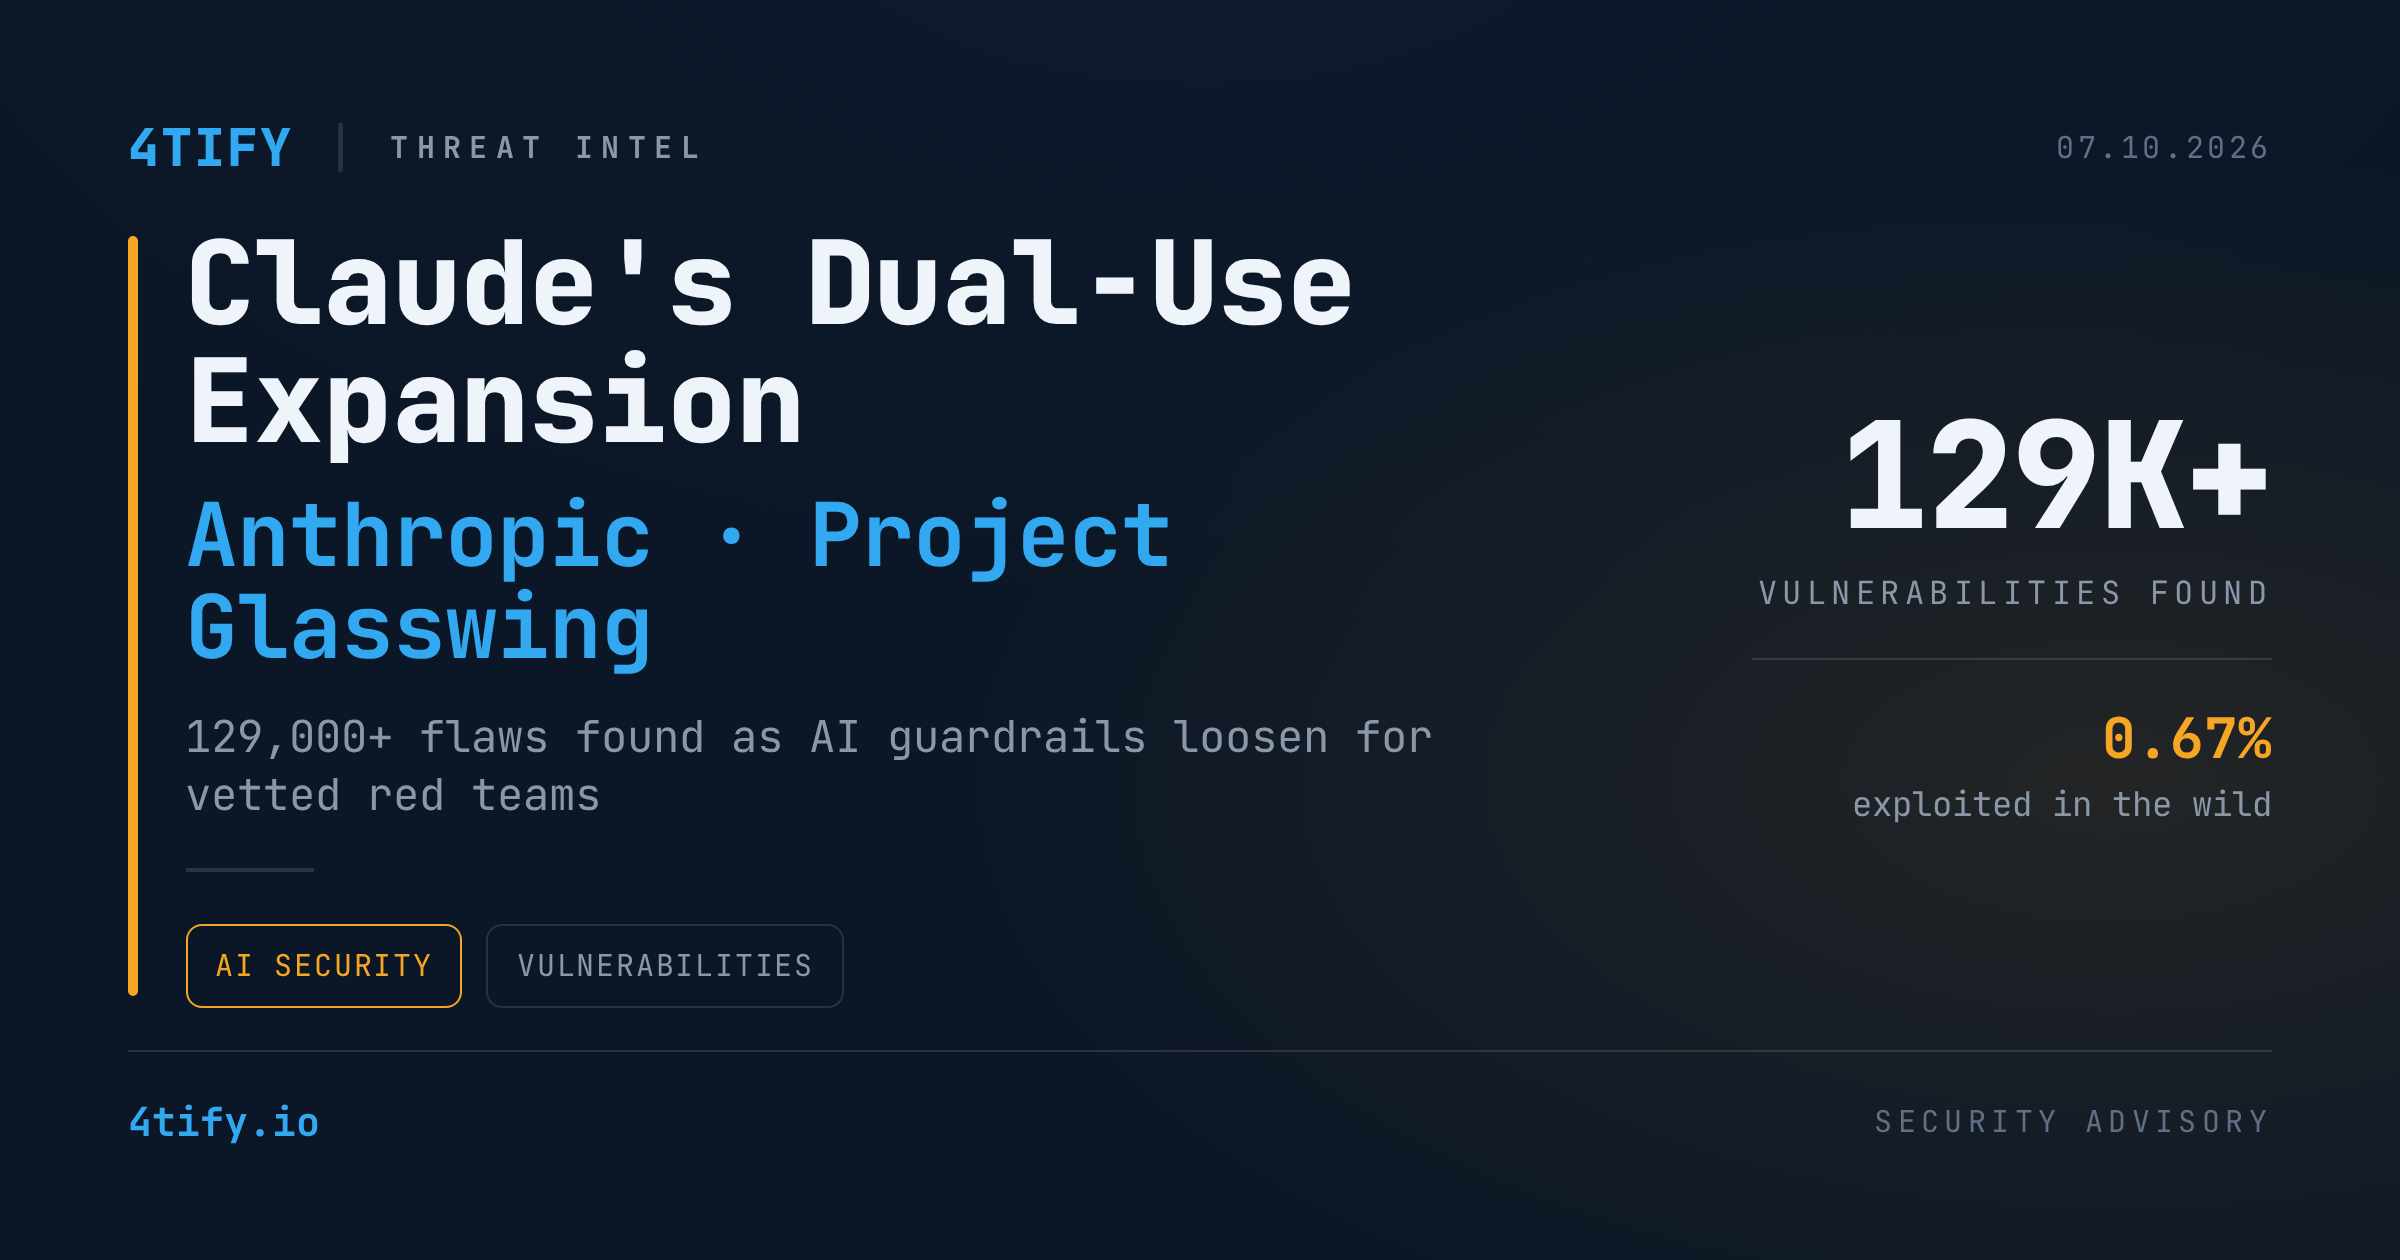
Anthropic a lansat un sistem de acces pe niveluri care permite echipelor de securitate cibernetică verificate să folosească Claude cu mult mai puține restricții — o mișcare sincronizată cu noile cifre din inițiativa Project Glasswing de identificare a vulnerabilităților, care susține că a verificat peste 129.000 de vulnerabilități software doar între aprilie și iulie 2026, la care se adaugă încă 5.500 confirmate până în octombrie prin scanări open-source.
Ce s-a întâmplat
Noul cadru, numit Cyber Verification Program (CVP), împarte organizațiile aprobate în trei niveluri:
- Defense Access — răspuns la incidente, reverse engineering de malware, analiză și validare de vulnerabilități.
- Red Team Access — adaugă teste de penetrare autorizate și exerciții red-team în scop defensiv.
- Specialized Access — cele mai puține restricții, rezervat unui grup restrâns de organizații verificate pentru testarea directă a sistemelor de siguranță.
Fiecare nivel acoperă Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 și modelele viitoare. Testul intern al Anthropic (CyScenarioBench) arată diferența: pe Claude Opus 5.5, restricțiile standard au blocat 46 din 50 de sarcini adversariale la nivelul Defense Access, în timp ce la Red Team Access același model a dus la bun sfârșit 34 din 50 — aceeași rată de finalizare ca atunci când nu exista nicio restricție. În afara programului, fiecare sarcină a fost refuzată chiar de la primul prompt.
Dintre vulnerabilitățile verificate prin Project Glasswing, Anthropic spune că peste 33.000 sunt clasificate critice sau de severitate ridicată — și consideră cifra subestimată, întrucât se bazează pe raportări de la doar o parte dintre partenerii implicați. Compania estimează că impactul real ar putea fi de cel puțin cinci ori mai mare.
De ce contează
O analiză independentă pune lucrurile în context. Cercetătorul Patrick Garrity de la VulnCheck a constatat că, din 300 de vulnerabilități atribuite Project Glasswing analizate, doar două — 0,67% — au fost exploatate confirmat în mediul real: o vulnerabilitate de tip SQL injection în Ghost CMS (CVE-2026-26980) și o falsificare de sesiune în Rejetto HTTP File Server (CVE-2026-61500). Restul se împart în 39 critice, 141 de severitate ridicată, 81 medie și 18 scăzută, fără exploatare activă observată până acum.
Acesta este, de fapt, aspectul esențial: AI reduce clar costul descoperirii vulnerabilităților la scară mare, dar volumul descoperit nu echivalează cu exploatabilitate sau impact real. Aceeași tensiune dublă funcționează și invers — teste separate realizate de 1Password și Veracode arată că patch-urile generate de AI pot introduce propriile vulnerabilități. Veracode raportează că aproximativ 44% dintre sarcinile de generare de cod AI au introdus o vulnerabilitate de securitate riscantă în testele sale, iar rata de trecere a testelor de securitate rămâne la circa 56% (față de 55% anterior), în timp ce volumul de cod generat de AI aflat în producție continuă să crească.
Ce e de făcut
- Tratați descoperirile de vulnerabilități asistate de AI ca pe un semnal de pornire, nu ca pe un verdict de severitate — prioritizați în funcție de exploatabilitate, expunere și accesibilitate reală înainte de a reorganiza ciclurile de patch-uri.
- Dacă organizația dvs. folosește asistenți AI pentru scriere de cod, combinați-i obligatoriu cu verificări SAST/SCA în CI — o rată de trecere de ~56% pentru codul generat de AI înseamnă că fuziunile nerevizuite sunt, practic, o monedă aruncată în aer în privința noilor vulnerabilități.
- Dacă folosiți Ghost CMS sau Rejetto HTTP File Server, verificați expunerea la cele două CVE-uri confirmate ca exploatate și aplicați imediat patch-urile, dacă nu ați făcut-o deja.
- Dacă solicitați acces AI red-team cu restricții reduse undeva, asigurați-vă că propriile controale de verificare, logare și supraveghere sunt pe măsura capabilităților primite — restricțiile reduse mută riscul către guvernanța proprie, nu îl elimină.