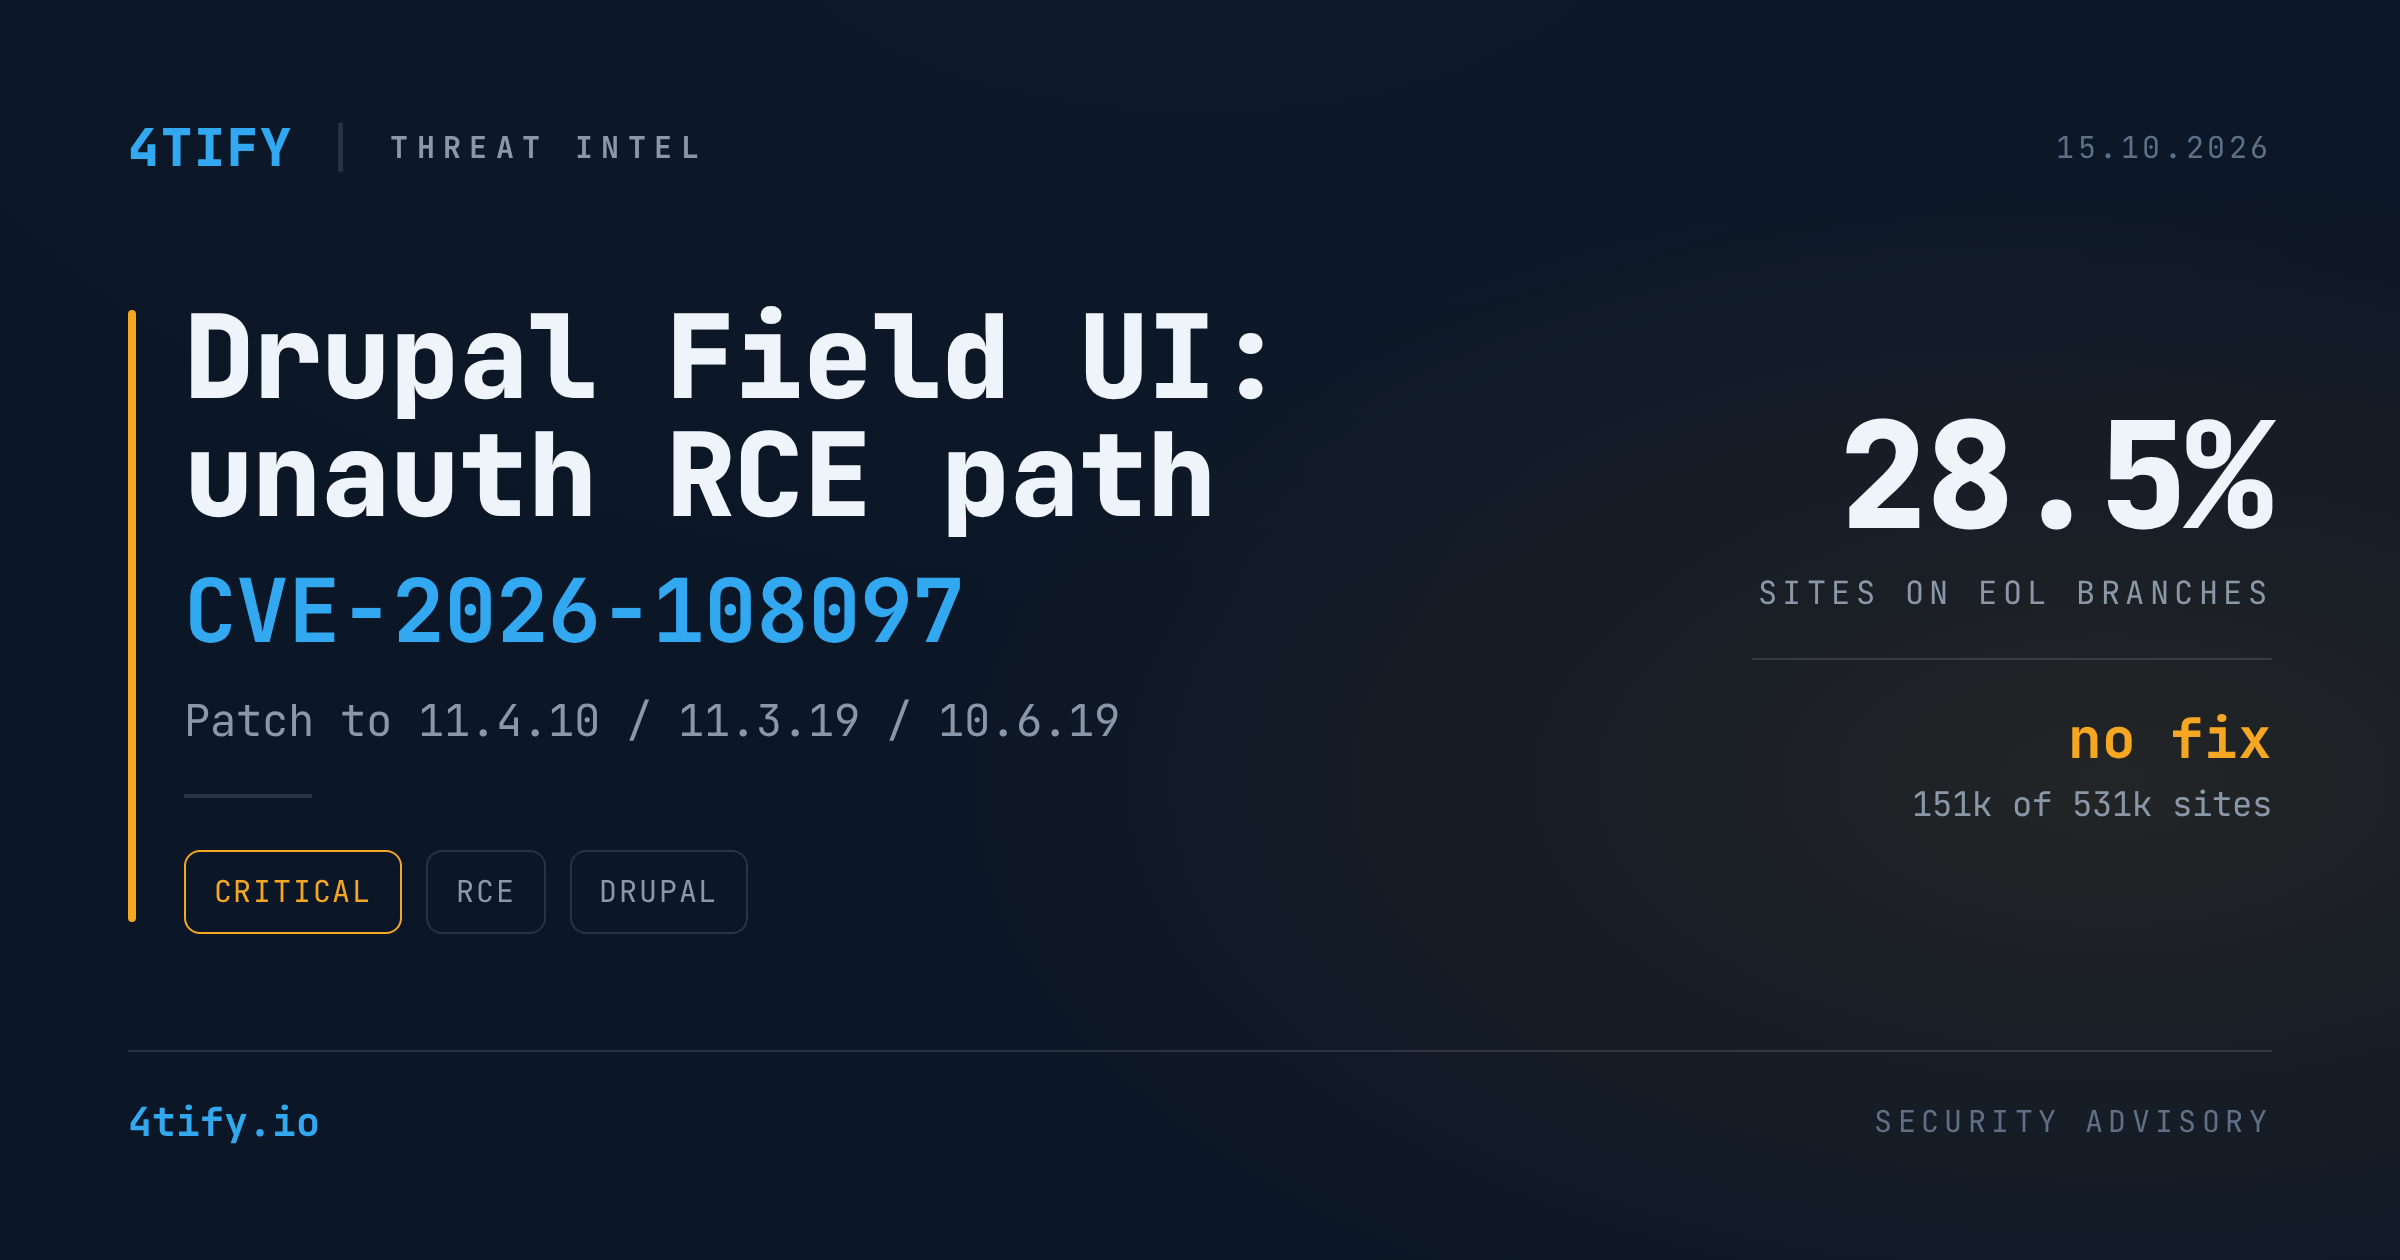
Vulnerabilitate în Drupal Field UI: cale de execuție de cod fără autentificare — actualizați acum
Echipa de securitate Drupal a lansat corecții pentru CVE-2026-108097, o vulnerabilitate critică în modulul de bază Field UI, care poate permite unui atacator să execute cod pe serverul web. Drupal o evaluează cu 19/25 pe propria scală de risc — nivelul „critic". Versiunile corectate au apărut pe 14 octombrie 2026.
Ce s-a întâmplat
Field UI gestionează paginile de administrare în care se configurează câmpurile de conținut și modul lor de afișare. Aceste pagini sunt construite din „render arrays", iar etapa de pre-randare a tabelului apela orice funcție PHP primită de un rând în proprietatea #region_callback — prin call_user_func_array, fără nicio verificare.
Din 2019 (versiunea 8.8), Drupal blochează callback-urile nesigure, însă verificarea se aplica doar celor rulate direct de motorul de randare. Pentru că metoda de pre-randare a tabelului este considerată de încredere, funcția apelată ulterior nu era verificată. Codul vulnerabil există cel puțin din Drupal 8.9.0.
Nucleul Drupal singur nu expune problema. Totuși, avizul precizează că mai multe module contribuite deschid o cale către ea — iar cel puțin una nu necesită autentificare. Modulele nu au fost numite, iar codul personalizat poate crea o cale similară.
Codul corectat nu mai execută deloc callback-ul: citește direct regiunea fiecărui rând și, dacă valoarea nu este cunoscută, folosește regiunea ascunsă (sau prima regiune) a tabelului. Descoperirea este atribuită lui Drew Webber (Drupal Security Team) și lui Octavio Galland.
De ce contează
- Expunere largă. Field UI este activat de profilul de instalare Standard, deci majoritatea site-urilor construite pe el au modulul.
- Multe site-uri nu pot doar să actualizeze. În săptămâna de 4 octombrie, aproximativ 151.000 din ~531.000 de site-uri care își raportează versiunea către drupal.org (circa 28,5%) rulau o ramură afectată care nu primește corecție.
- Timp scurt de reacție. Până pe 15 octombrie nu fuseseră raportate exploit-uri publice sau atacuri active, dar echipa Drupal a avertizat dinainte că exploit-urile pot apărea „în câteva ore sau zile". În mai, tentativele de exploatare a unei vulnerabilități SQL injection din nucleul Drupal au apărut în două zile de la publicarea avizului, iar CISA a adăugat-o ulterior în catalogul vulnerabilităților exploatate activ.
Același ciclu de actualizări mai rezolvă:
- CVE-2026-108099 — RCE critic în modulul contribuit Entity List, în aceleași condiții (inclusiv o cale fără autentificare). Corectat în 3.0.10; actualizarea nucleului nu actualizează și acest modul.
- CVE-2026-108515 (modulul Link) și CVE-2026-108514 (modulul Navigation) — vulnerabilități XSS moderat critice, care necesită un utilizator autentificat.
Ce trebuie să faceți
- Actualizați nucleul acum la versiunea corectată pentru ramura voastră:
- 11.4.x → 11.4.10
- 11.3.x → 11.3.19
- 10.6.x → 10.6.19
- 12.0.0 beta → 12.0.0-beta2 (nu pentru producție)
- Dacă rulați o ramură ieșită din suport (11.2.x sau mai veche, 10.5.x sau mai veche, Drupal 8 sau 9), nu există patch — planificați migrarea pe o ramură suportată. Atenție: și 11.3.x, și 10.6.x ies din suportul de securitate în decembrie 2026. Site-urile Drupal 7 cu suport comercial extins (LTS) ar trebui să caute versiunea 7.107, care include corecția.
- Nu puteți actualiza imediat? Dezinstalați temporar modulul
field_ui. Paginile de gestionare a câmpurilor vor fi indisponibile până îl reinstalați după actualizare. - Actualizați Entity List la 3.0.10, dacă îl folosiți.
- Verificați codul personalizat care setează
#region_callbackpe rândurifield_ui_table— nu va mai rula după actualizare. Testați apoi paginile Manage fields și Manage display. - Nu vă bazați doar pe un WAF. Drupal Steward și regulile furnizorilor de hosting blochează unele vectori cunoscuți, dar nu pe toți. Actualizați oricum.
- Inventariați și monitorizați. Stabiliți ce site-uri rulează Drupal, pe ce ramură și cu ce module contribuite — apoi urmăriți în loguri cererile neobișnuite către rutele de administrare în zilele următoare.
Nu știți care dintre aplicațiile voastre web rulează o versiune Drupal expusă? Evaluările de vulnerabilități 4Tify vă cartografiază tehnologiile și semnalează componentele învechite sau ieșite din suport înainte să o facă atacatorii.
Sursa: reported by The Hacker News, based on the Drupal Security Team advisories.