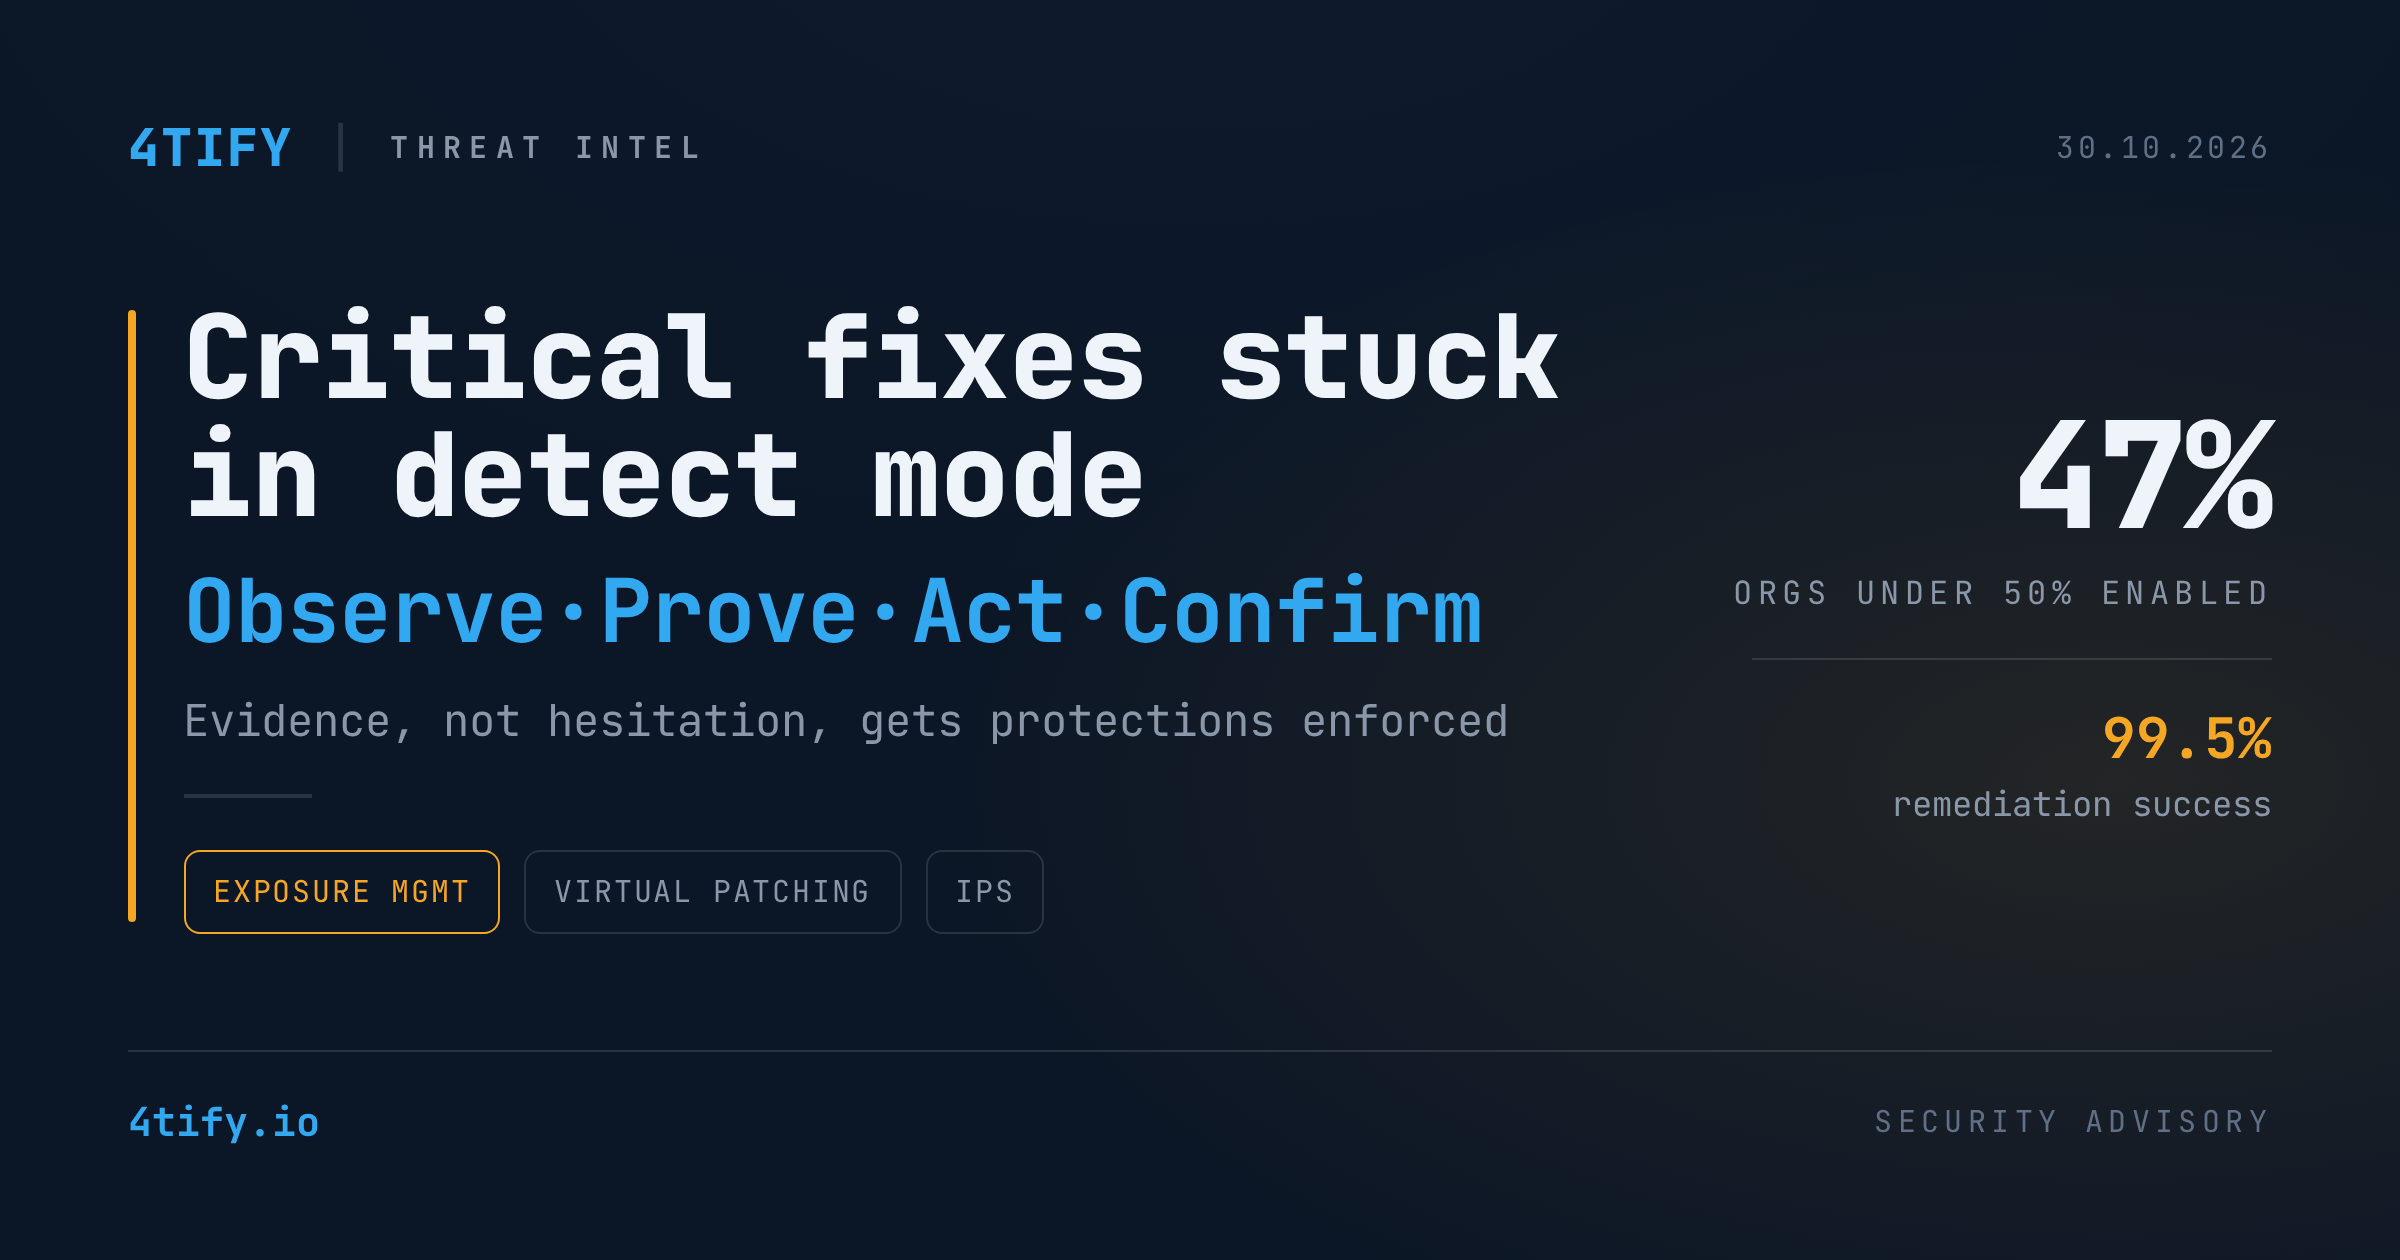
Remedieri critice blocate în modul Detect? O buclă în patru pași le duce la aplicare
Alerta este critică, soluția este cunoscută, iar tichetul tot stă în coadă zile întregi. De cele mai multe ori nu echipa de securitate este cea care frânează. Partea de operațiuni cere dovada că schimbarea nu va opri ceva de care depinde afacerea.
Problema: protecție pe care o deții, dar nu o aplici
Majoritatea organizațiilor dețin deja mai multă protecție decât folosesc. Semnăturile de prevenire a intruziunilor (IPS) stau dezactivate sau doar în modul de detecție, politicile de hardening pentru endpoint-uri așteaptă o fereastră de schimbare, iar baseline-urile sistemelor de operare derivă în timp ce echipele cântăresc alarmele false, capacitatea de inspecție și continuitatea afacerii. Într-o măsurătoare realizată pe un set larg de medii corporate, aproape jumătate dintre organizații aveau activate mai puțin de 50% dintre protecțiile pe care le aveau deja la dispoziție.
Ezitarea este de înțeles. O regulă IPS poate bloca trafic legitim. O modificare pe firewall poate întrerupe un serviciu. O politică de endpoint poate strica exact aplicația la care nimeni nu îndrăznește să umble. Fără dovezi, „lasă-l pe detect" este mereu răspunsul sigur pentru ziua de azi. Iar politica derivă: o configurație reglată pentru amenințările și traficul din prima săptămână arată cu totul altfel după cinci ani de aplicații noi, segmente noi și excepții care n-au expirat niciodată, până când nimeni din echipă nu mai știe de ce există o regulă.
Bucla Observă, Dovedește, Acționează, Confirmă
Remedierea sigură înlocuiește ezitarea cu dovezi, purtate prin patru etape, cu o poartă de revizuire acolo unde organizația o cere.
- Observă. Pornește de la datele pe care stiva de securitate și IT le produce deja: constatări de vulnerabilitate, trafic IPS, gradul de utilizare al echipamentelor, starea politicilor de endpoint și instantanee de configurație. Împreună arată contextul din jurul schimbării propuse.
- Dovedește. Validează schimbarea în felul potrivit tehnologiei. Rulează semnătura IPS în modul detect pe trafic de producție ca să măsori alarmele false și încărcarea înainte să o treci pe prevent. Aplică o modificare de hardening pe un grup pilot și reverifică fiecare host după aceea. Compară setările de endpoint cu baseline-ul de hardening al producătorului.
- Acționează. După revizuire și aprobare, împinge schimbarea prin sistemul care deține deja controlul: serverul de management pentru IPS, infrastructura existentă de patch management pentru hardening, API-ul producătorului pentru setările de endpoint suportate. Fără unelte noi, doar tehnologiile deja implementate.
- Confirmă. Verifică faptul că protecția este cu adevărat activă. Instalarea reușită a politicii dovedește că regula IPS a ajuns în aplicare. O verificare pe host dovedește că modificarea de hardening a rămas. Înregistrările de execuție arată cine a rulat ce, când, pentru ce expunere, și ce acțiuni au eșuat sau sunt încă în așteptare.
Decizia devine specifică mediului tău. Securitatea explică protecția pe care o așteaptă. Proprietarii de infrastructură și de aplicații judecă efectul asupra sistemelor pe care le administrează. Ambele părți decid împreună, pe fapte, nu pe teamă.
De ce contează
Patch-uirea rezolvă vulnerabilitatea de fond, dar testarea, coordonarea și calendarele de implementare pot lăsa o fereastră de zile sau săptămâni până când patch-ul ajunge în producție. O semnătură IPS existentă sau un patch virtual poate închide calea de exploatare relevantă în acel interval, cu condiția ca cineva să știe că există și dacă este inactivă, în modul detect sau deja aplicată. Corelarea datelor de vulnerabilitate cu acoperirea controalelor răspunde la această întrebare și împarte restanțele în două cozi clare: protecții candidate la validare și activare, și expuneri fără control compensator care au nevoie de patch urgent sau de altă acțiune.
Rezultatele măsurate susțin metoda. În organizațiile observate, acțiunile de remediere au înregistrat o rată de succes de 99,5%. Într-o singură lună, protecțiile aplicate în acest fel au blocat ulterior peste 700 de milioane de atacuri, dintre care 21 de milioane au fost oprite în primele 24 de ore de la schimbare.
O precizare trebuie să apară în fiecare înregistrare de remediere: un control compensator interimar nu este o soluție permanentă. O cale de exploatare blocată reduce expunerea, dar vulnerabilitatea există în continuare și tot are nevoie de urmărire până la capăt.
Ce este de făcut
- Inventariază protecțiile pe care le deții deja și clasifică fiecare ca oprită, doar-detecție sau aplicată. Decalajul este de obicei mai mare decât te aștepți.
- Leagă vulnerabilitățile deschise de controalele care le pot acoperi, astfel încât fiecare constatare critică să aibă fie un control compensator activ, fie un termen explicit de patch.
- Dovedește înainte să aplici: măsurare în modul detect pentru controalele de rețea, grupuri pilot pentru hardening, comparație cu baseline-ul pentru endpoint-uri.
- Ține aprobarea și execuția în același flux de lucru, cu o înregistrare a utilizatorului, a momentului și a expunerii afectate.
- Tratează „confirmat" ca pe o dovadă, nu ca pe un status de tichet. Măsoară ce a blocat controlul după aplicare.
- Înregistrează protecțiile interimare separat de soluțiile permanente și ține sarcina de patch deschisă până este finalizată.
Tot aici își găsește locul în buclă și scanarea regulată de vulnerabilități. O scanare independentă înainte și după schimbare arată dacă expunerea a fost închisă cu adevărat, nu doar dacă un tichet a fost marcat ca rezolvat. Echipa noastră rulează acest tip de scanare ca serviciu continuu, astfel încât pasul de confirmare să nu depindă niciodată de cineva care își amintește să verifice.