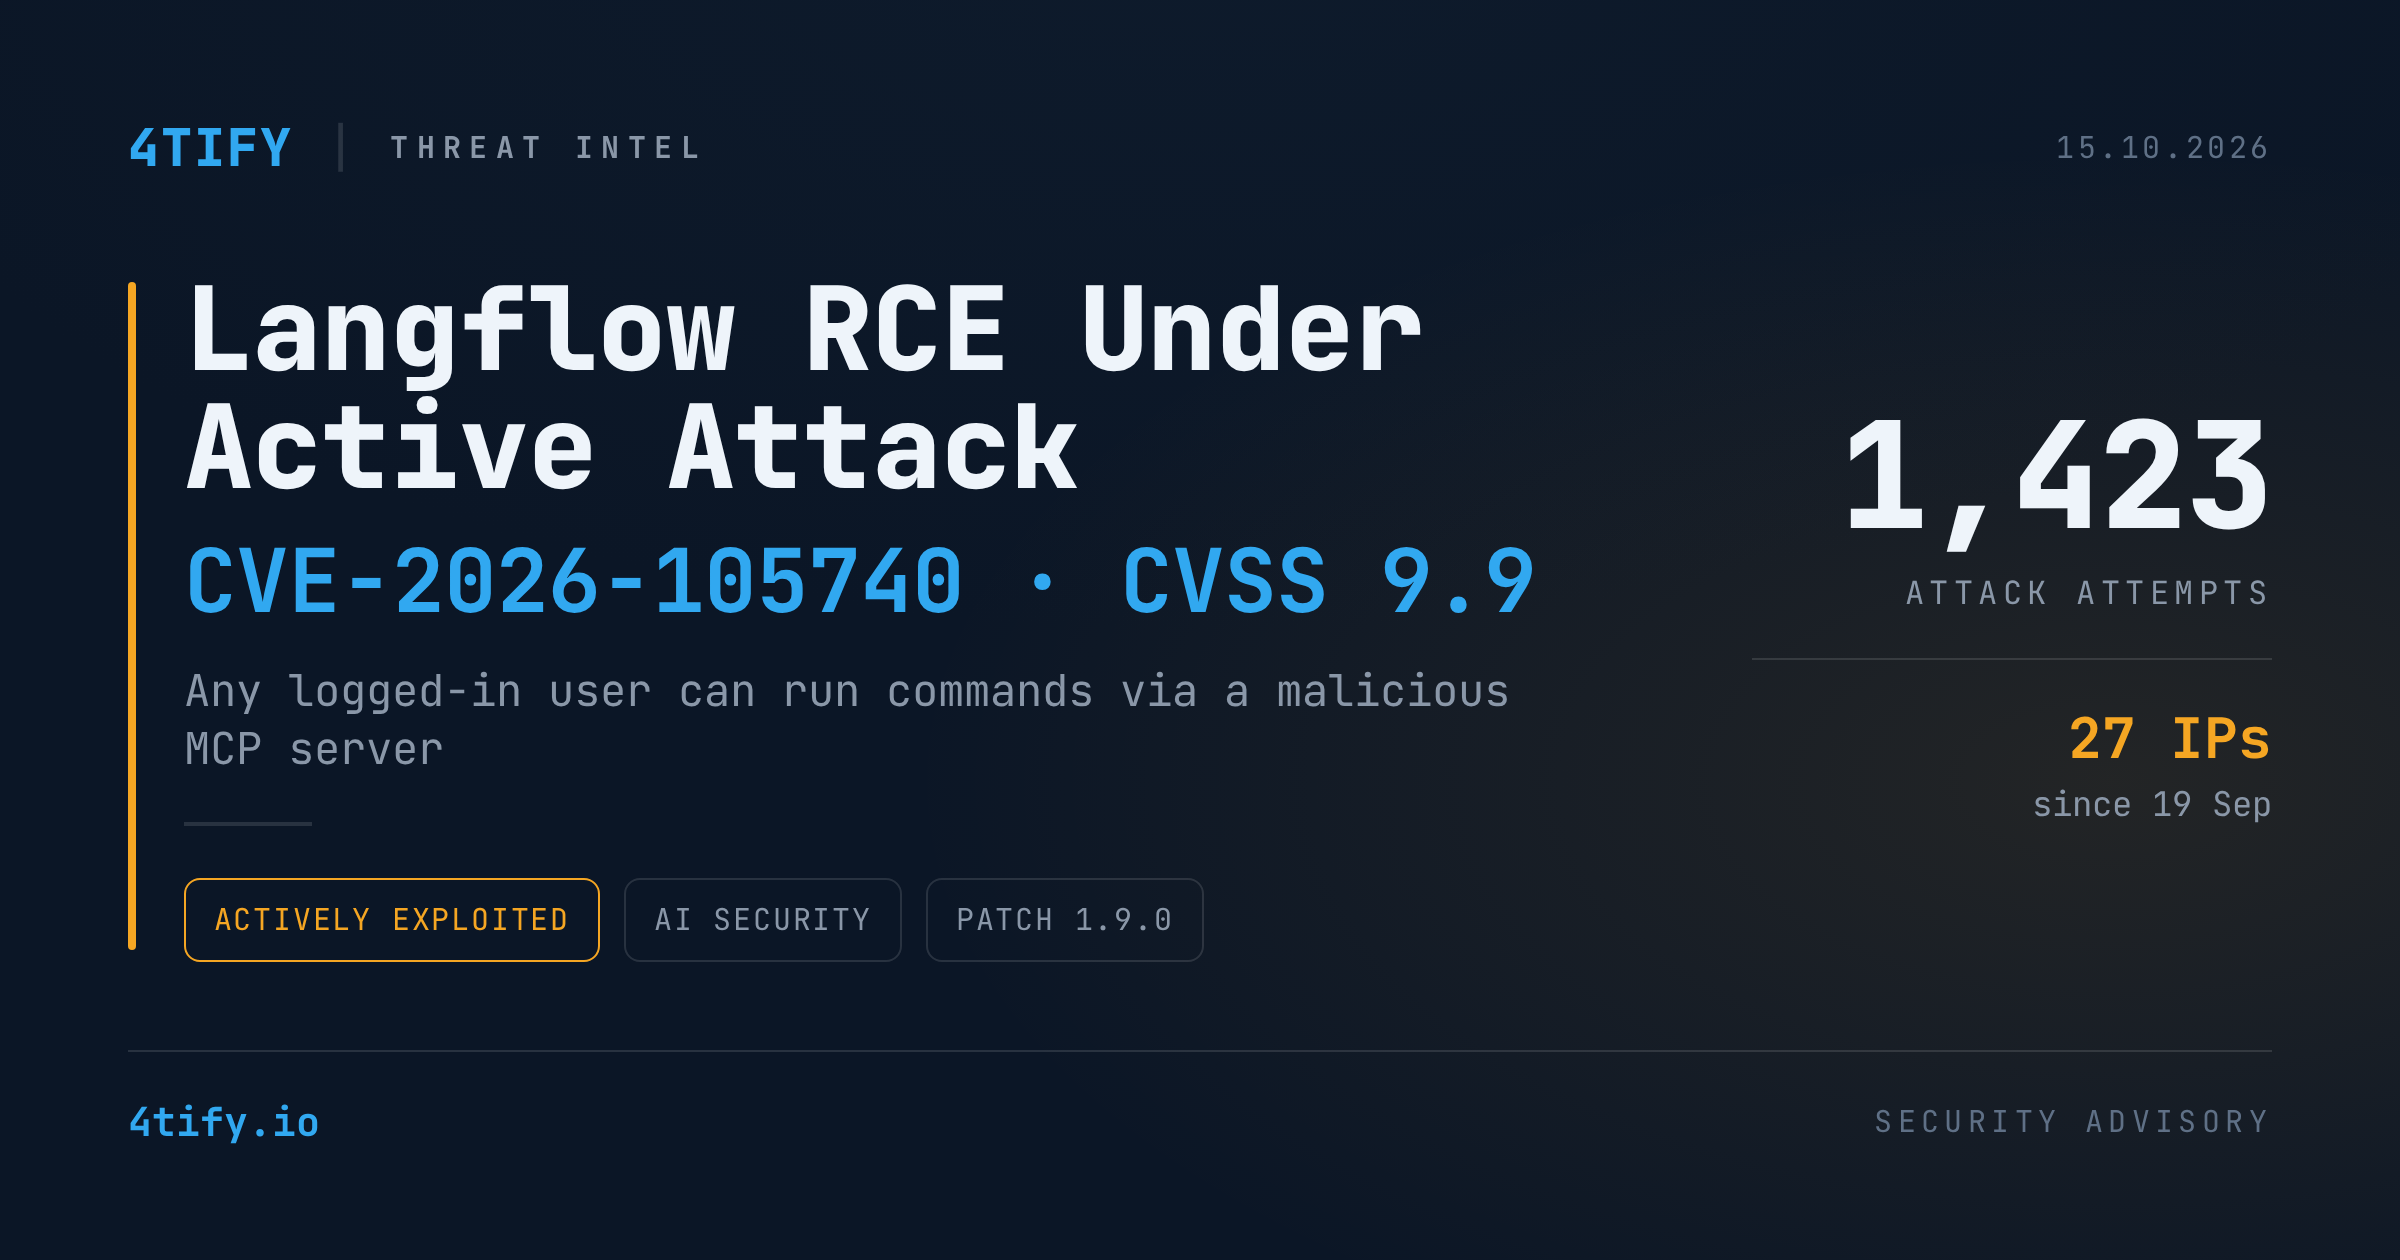
Langflow CVE-2026-105740: vulnerabilitate RCE autentificată, exploatată activ
Atacatorii exploatează activ o vulnerabilitate critică din Langflow, platforma open-source low-code folosită pentru a construi aplicații AI și fluxuri agentice. Identificată ca CVE-2026-105740 (CVSS 9,9), problema permite oricărui utilizator autentificat să execute comenzi de sistem pe serverul Langflow. Datele din honeypot-uri arată o creștere bruscă a tentativelor de exploatare în această săptămână.
Ce s-a întâmplat
Vulnerabilitatea ține de modul în care Langflow gestionează serverele MCP (Model Context Protocol) configurate cu transport stdio. Versiunile anterioare 1.9.0 trimit comanda furnizată de utilizator direct către shell, fără listă de comenzi permise, fără validare și fără izolare. Comanda rulează imediat ce este încărcată lista de servere MCP. Langflow acceptă și variabile de mediu arbitrare pentru aceste servere (de exemplu LD_PRELOAD sau PATH), ceea ce oferă atacatorului încă o cale de a prelua execuția.
Punctul critic este că nu sunt necesare drepturi de administrator. Orice cont obișnuit poate înregistra un server MCP malițios și poate rula cod cu privilegiile procesului Langflow. Configurația malițioasă se salvează în setările proiectului, deci se execută din nou la fiecare încărcare a listei de servere, ceea ce îi oferă atacatorului persistență. În plus, nu apare în vizualizarea obișnuită din editorul de fluxuri, așa că o verificare de rutină a proiectului o poate rata.
Potrivit Previdian, honeypot-urile sale au înregistrat 1.423 de tentative de exploatare din 19 septembrie 2026, provenind de la 27 de adrese IP unice din Europa, Asia, Africa și America. Activitatea a explodat începând cu 11 octombrie, când au fost înregistrate 333 de tentative într-o singură zi.
Cum obțin atacatorii acces
Pentru că vulnerabilitatea necesită autentificare, primul pas este obținerea unei sesiuni. Tiparul observat:
- identificarea versiunii de Langflow;
- încercarea endpoint-ului de auto-login, care oferă o sesiune pe instanțele unde auto-login a rămas activ;
- dacă acesta nu funcționează, autentificarea cu perechi de utilizator/parolă comune sau implicite;
- folosirea token-ului obținut pentru a accesa configurația serverelor MCP și a plasa payload-ul.
Payload-urile observate până acum urmăresc recunoașterea și furtul de date. Încearcă să extragă variabile de mediu și secrete precum LANGFLOW_SECRET_KEY și LANGFLOW_SUPERUSER_PASSWORD către un server extern, rulează comenzi de container pentru a citi fișiere de pe gazdă precum /etc/passwd și execută verificări simple (id, whoami). O adresă sursă foarte activă a fost asociată și cu atacuri brute-force și cu exploatarea altor vulnerabilități din Langflow și Flowise. Totul indică mai degrabă campanii oportuniste care vizează pe scară largă instrumentele AI decât o operațiune țintită. Atribuirea către un anumit actor nu a fost stabilită.
De ce contează
Platformele de construit fluxuri AI stau adesea lângă resurse valoroase: chei API pentru modele, credențiale de baze de date, baze vectoriale și servicii interne. Un server Langflow compromis poate duce la preluarea completă a gazdei, furt de credențiale și mișcare laterală, iar mecanismul de persistență supraviețuiește repornirilor. Este și a doua problemă critică de injecție de comenzi prin MCP stdio din Langflow în aproximativ o lună (CVE-2026-105697, tot CVSS 9,9), așa că această suprafață de atac trebuie urmărită constant.
Ce trebuie să faci
- Actualizează Langflow la versiunea 1.9.0 sau mai nouă imediat.
- Dezactivează auto-login: setează
LANGFLOW_AUTO_LOGIN=false. - Impune parole puternice și unice și elimină conturile implicite sau partajate. Acordă acces la Langflow doar utilizatorilor de încredere.
- Nu expune Langflow direct pe internet. Pune-l în spatele unui VPN, SSO sau reverse proxy cu autentificare.
- Caută semne de compromitere. Analizează jurnalele de autentificare și cererile către endpoint-urile serverelor MCP (
/api/v2/mcp/servers/) și verifică setările proiectelor pentru intrări MCP necunoscute. - Rotește secretele pe orice instanță care a fost expusă: cheia secretă Langflow, parola superuser și toate cheile API sau credențialele accesibile de pe gazdă ori din mediul acesteia.
- Inventariază instrumentele AI. Instalările „shadow” ale platformelor AI sunt frecvente. Găsește-le înaintea atacatorilor.
Nu știi sigur dacă ai o instanță Langflow expusă sau alte instrumente AI pe perimetru? Monitorizarea suprafeței de atac 4Tify te poate ajuta să le găsești.
Credit: subiectul a fost relatat inițial de The Hacker News, pe baza datelor honeypot publicate de Previdian. Acest articol este rezumatul și analiza independentă 4Tify.